Hébergement bulletproof : cartographier le crime
Identifiez le bulletproof hosting via ASN, préfixes, domaines, abus, migrations et campagnes sans déclarer tout un réseau malveillant.

Domain shadowing : détecter un DNS compromis
Détectez le domain shadowing en surveillant changements DNS, certificats, sous-domaines, sécurité des comptes et relations d’infrastructure.

Détection DGA : repérer les domaines générés
Détectez les DGA grâce aux signaux lexicaux, DNS, endpoint et de réputation, tout en maîtrisant les faux positifs en production.

Fast flux DNS : détecter les infrastructures mouvantes
Détectez le fast flux DNS grâce au TTL, au DNS passif, aux ASN, à la réputation et à un workflow reproductible pour le SOC.
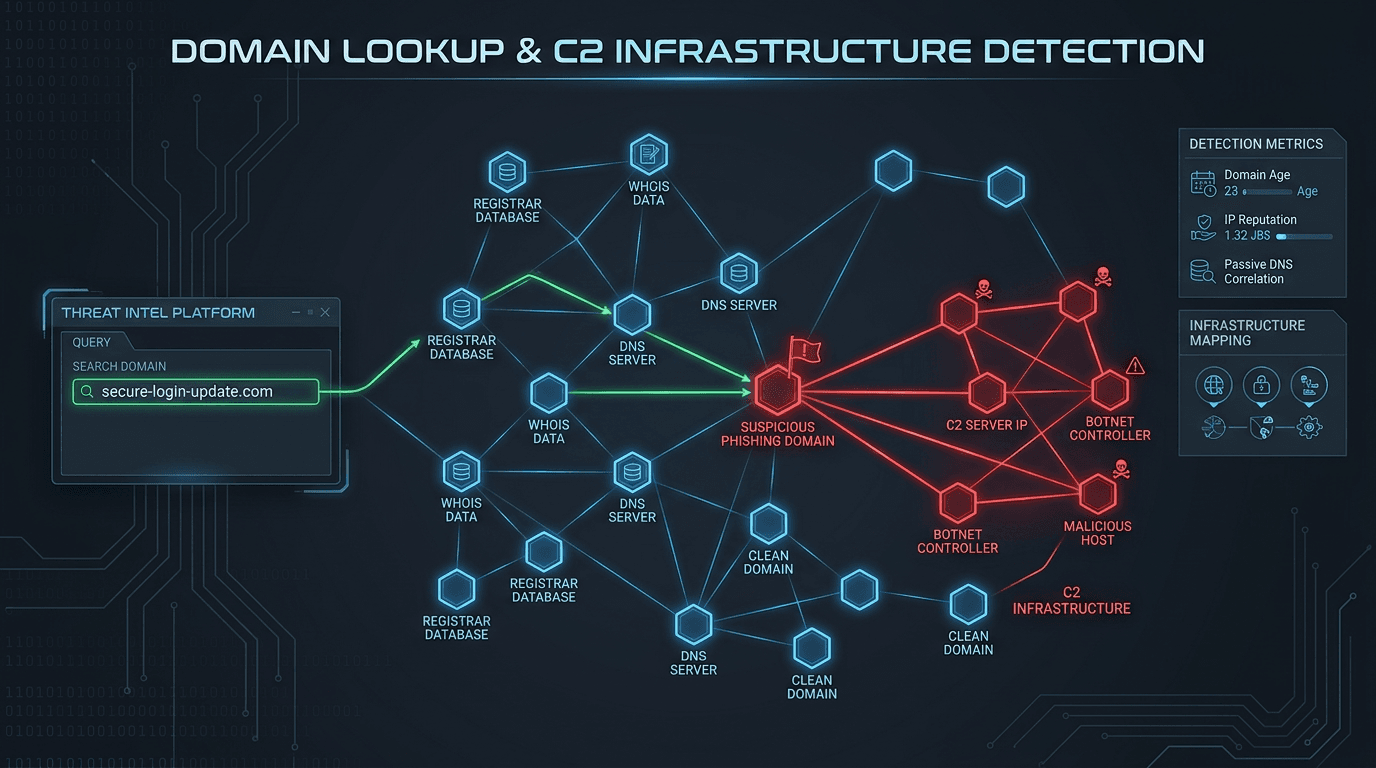
Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.