CVE Watch : prioriser les findings selon votre exposition réelle
Associez vos produits à des périmètres CVE Watch, puis combinez exploitation active, CISA KEV, EPSS, CVSS, contexte produit et remédiation pour concentrer les efforts.
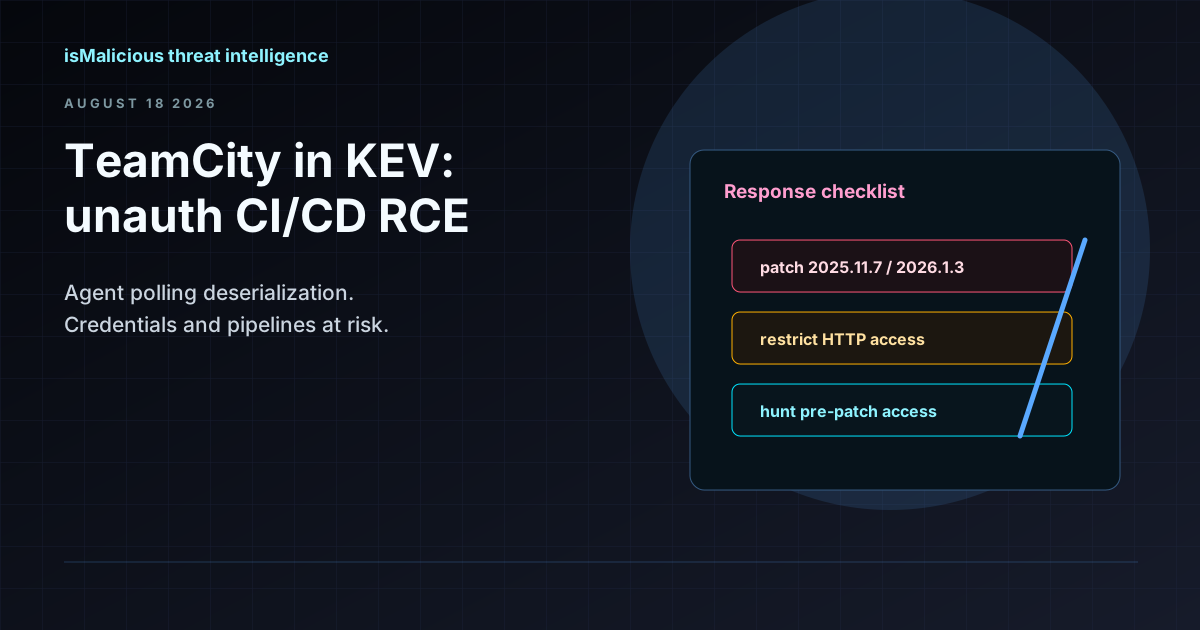
CVE-2026-63077 : RCE non authentifiée sur chaque serveur TeamCity On-Premises
Une faille de désérialisation dans le protocole de polling des agents donne aux attaquants les privilèges du serveur TeamCity sans identifiants. JetBrains a corrigé en 2025.11.7 et 2026.1.3 — le KEV CISA et une échéance fédérale de 3 jours imposent de chasser maintenant, pas après le prochain train de release.
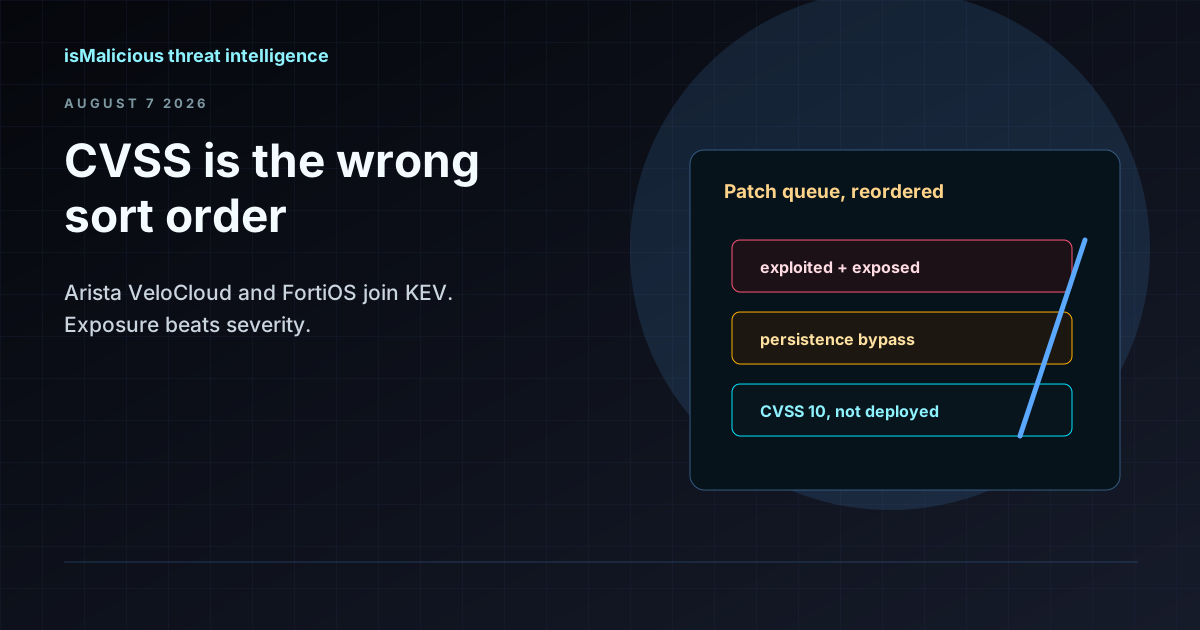
KEV ajoute Arista VeloCloud et FortiOS : pourquoi le CVSS est le mauvais critère de tri
Le 27 juillet 2026, la CISA a ajouté à KEV une injection de commandes CVSS 10.0 dans Arista VeloCloud Orchestrator et un contournement de correctif FortiOS de sévérité moyenne. Ce couple montre pourquoi l'exposition et la persistance priment sur la sévérité pour ordonner une file de correctifs.
Quand l'exploitation de vulnérabilités dépasse les identifiants : la priorisation des CVE en 2026
Le Verizon DBIR place l'exploitation de vulnérabilités parmi les principales voies de compromission. CVE Watch, KEV, EPSS et le contexte d'exposition aident les équipes à patcher ce que les attaquants utilisent réellement.
Exploitation de BlueHammer dans Defender : le SLA de patch de juillet 2026 pour les parcs Windows
La couverture médiatique de BlueHammer montre pourquoi le patching des endpoints, le contexte CISA KEV, CVE Watch et l'enrichissement des IOC doivent fonctionner ensemble quand une élévation de privilèges locale devient un mode opératoire ransomware.
Patch Tuesday Microsoft de juin 2026 : transformer 206 vulnérabilités en file de priorités pour le SOC
Microsoft a corrigé 206 vulnérabilités en juin 2026, dont des zero-days divulgués publiquement. Les équipes sécurité ont besoin de CVE Watch, du contexte KEV, de preuves d'exploitation et d'enrichissement pour éviter la fatigue du patch.

Le CISA KEV ajoute des failles Cisco, Chrome et Arista : comment prioriser l'exploitation active
La CISA a ajouté au catalogue KEV des vulnérabilités Cisco SD-WAN, Google Chromium V8 et Arista EOS en juin 2026. Voici comment les équipes SOC et gestion des vulnérabilités doivent transformer ce signal en action.

Zero-day Oracle PeopleSoft : la CVE-2026-35273 montre pourquoi CVE Watch a besoin de l'enrichissement d'IOC
Les rapports d'exploitation de la CVE-2026-35273 dans PeopleSoft montrent comment la gestion des vulnérabilités, la ransomware intelligence, l'enrichissement d'IP et la réponse à incident doivent fonctionner de concert.
YellowKey et le contournement de BitLocker : comment les équipes sécurité doivent réévaluer le risque lié au vol d'appareil
YellowKey a remis au premier plan une hypothèse restée trop longtemps implicite : les endpoints chiffrés ont toujours besoin de vulnerability intelligence, de contexte d'inventaire et de workflows de réponse à incident. Voici comment réagir quand un contrôle de dernier recours devient un risque actif.
CVE Watch : transformer le catalogue mondial en findings exploitables pour votre périmètre
Le catalogue CVE global n’est utile que s’il devient local : périmètres, CPE, findings, statuts, export et suivi de remédiation.
CPE, vendors et produits : le chaînon manquant entre catalogue CVE et risque réel
Une CVE globale ne devient actionnable que lorsqu’elle est reliée à un produit, une version et un périmètre. Comprendre le rôle des CPE dans CVE Watch.