YARA vs Sigma : quelle règle de détection choisir ?
Comparez YARA et Sigma par source de données, objectif, portabilité, performance, faux positifs, tests et workflow de threat intelligence.
HTML smuggling : détection et réponse à incident
Détectez le HTML smuggling en corrélant Blob JavaScript, création locale de fichiers, téléchargements, exécution endpoint et threat intelligence.

Cartographie des menaces liées à l'IA agentique : MITRE ATT&CK exige des workflows riches en preuves
Anthropic a cartographié l'activité cyber assistée par IA sur MITRE ATT&CK et identifié des angles morts autour de l'orchestration autonome. Les équipes SOC ont besoin de synthèses IA adossées aux preuves, pas de verdicts sans fondement.
PoC, Exploit-DB et Nuclei : comment utiliser les signaux exploit sans perdre le contrôle
Les preuves de concept et templates publics changent la priorité CVE, mais doivent être utilisés comme signaux défensifs, pas comme raccourcis risqués.
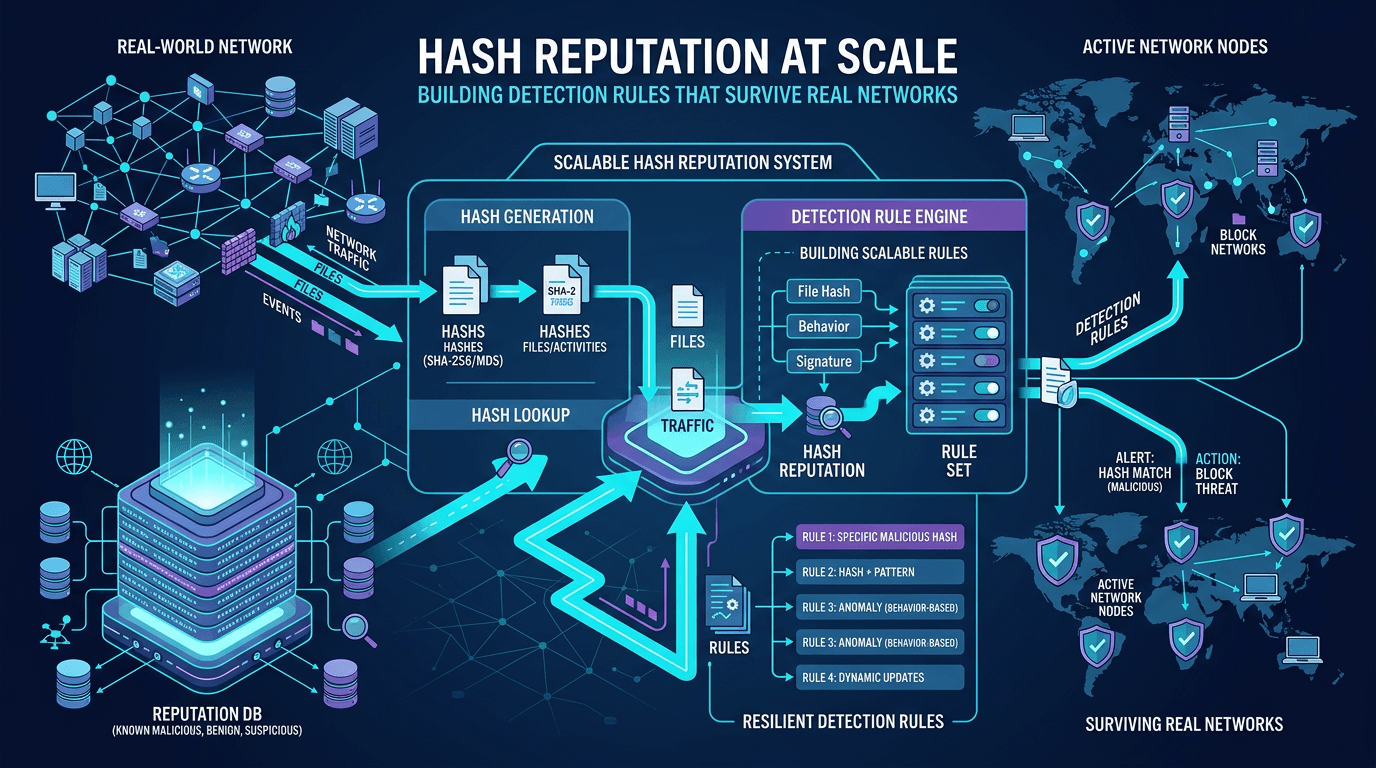
Réputation des hash à grande échelle : construire des règles de détection qui survivent aux réseaux réels
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.