Renseignement sur les menaces2026-05-03
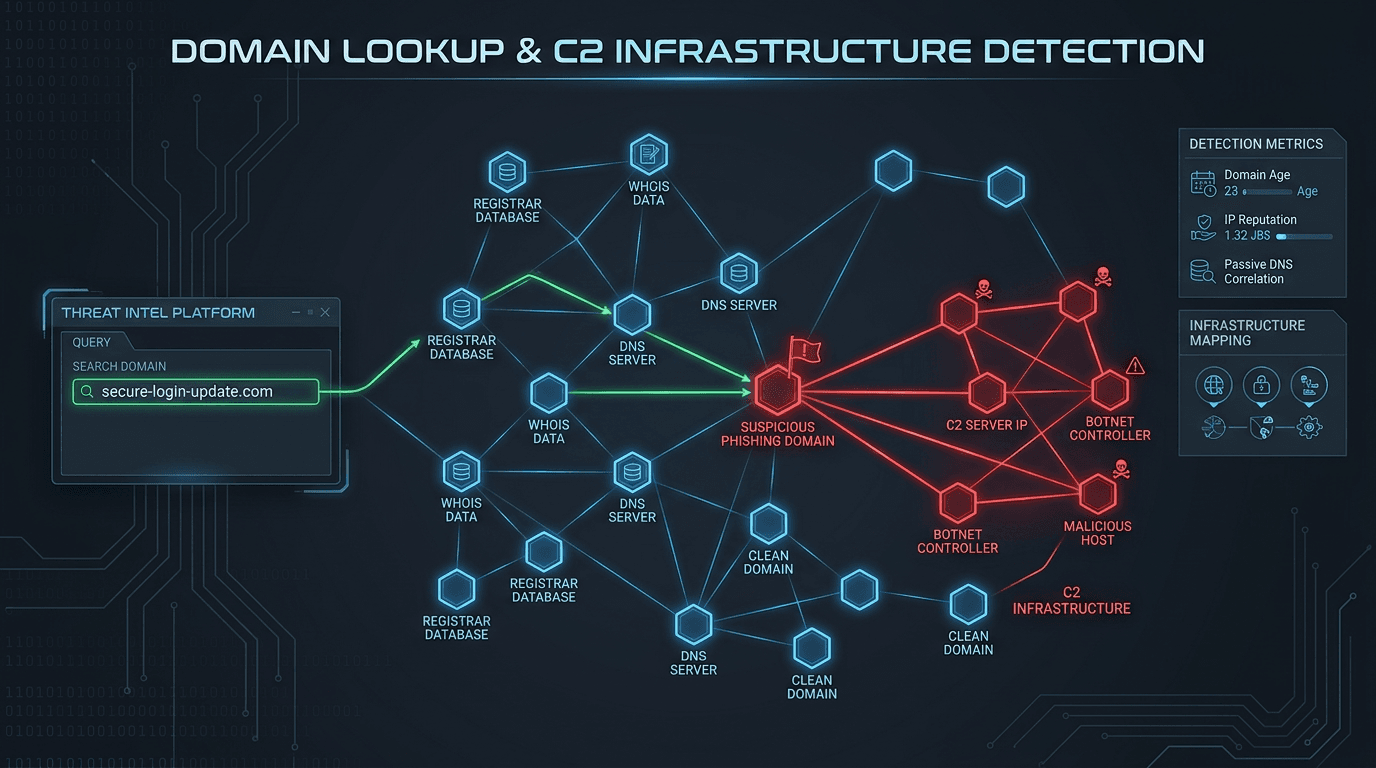
Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.
7 min de lecture
Renseignement sur les menaces2026-04-09
Purple team : aligner CTI, red team et détection
La purple team n’est pas un gadget RH : c’est le lieu où l’intelligence sur les menaces rencontre les tests d’intrusion et les règles SIEM. Comment structurer ces ateliers pour des résultats mesurables.
2 min de lecture