Domaine parqué : évaluer le risque avant de bloquer
Distinguez parking, expiration et comportement malveillant. Examinez l’usage réel du domaine et choisissez une restriction proportionnée.
Analyser les en-têtes d’un e-mail suspect
Identifiez les serveurs fiables, interprétez Authentication-Results et reliez un e-mail suspect à ses liens sans confondre identité et contenu.
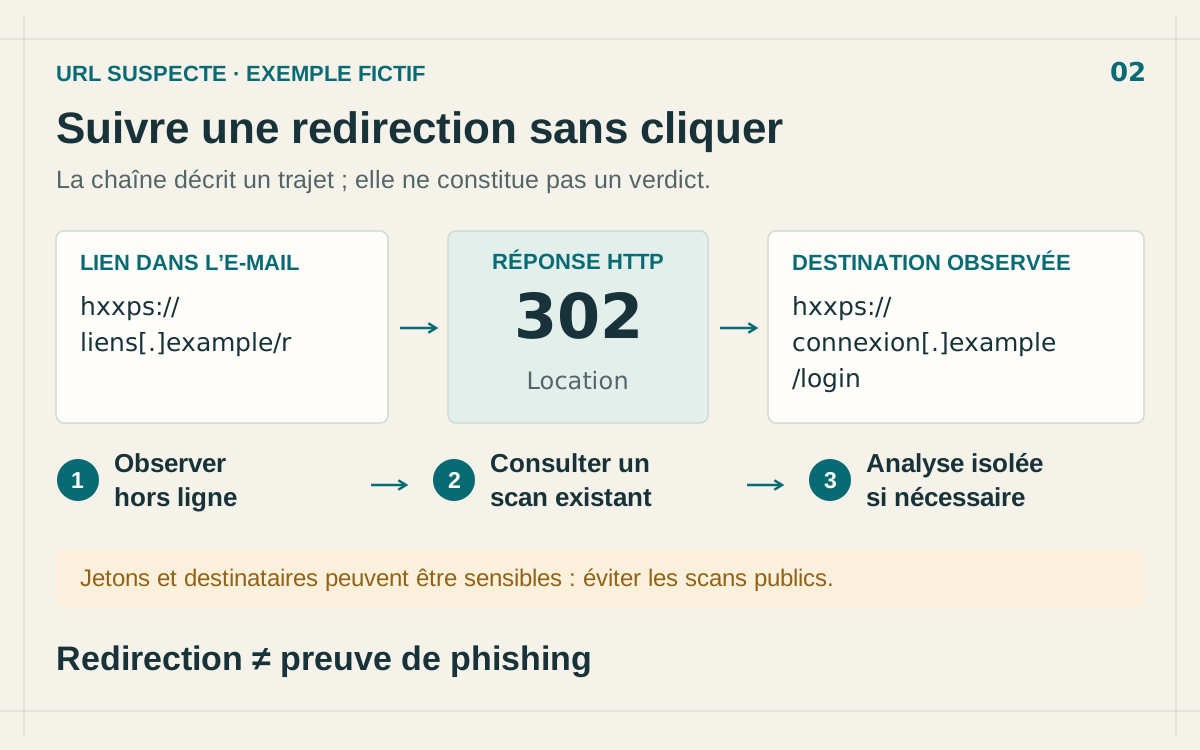
URL suspecte : vérifier les redirections sans cliquer
Examinez un lien suspect, recherchez les redirections déjà observées et protégez les jetons privés avant de lancer une analyse isolée.
Fatigue MFA : stopper les attaques push bombing
Détectez et prévenez la fatigue MFA avec number matching, limites, signaux de risque, authentification résistante et playbook identité.
HTML smuggling : détection et réponse à incident
Détectez le HTML smuggling en corrélant Blob JavaScript, création locale de fichiers, téléchargements, exécution endpoint et threat intelligence.
Phishing browser-in-the-browser : guide de détection
Comprenez le phishing browser-in-the-browser, repérez les fausses fenêtres SSO et réduisez le risque avec une authentification résistante.
Hébergement bulletproof : cartographier le crime
Identifiez le bulletproof hosting via ASN, préfixes, domaines, abus, migrations et campagnes sans déclarer tout un réseau malveillant.

Domain shadowing : détecter un DNS compromis
Détectez le domain shadowing en surveillant changements DNS, certificats, sous-domaines, sécurité des comptes et relations d’infrastructure.

Certificate Transparency : détecter le phishing
Exploitez les logs Certificate Transparency pour repérer certificats suspects, sous-domaines de phishing, usurpations de marque et actifs exposés.
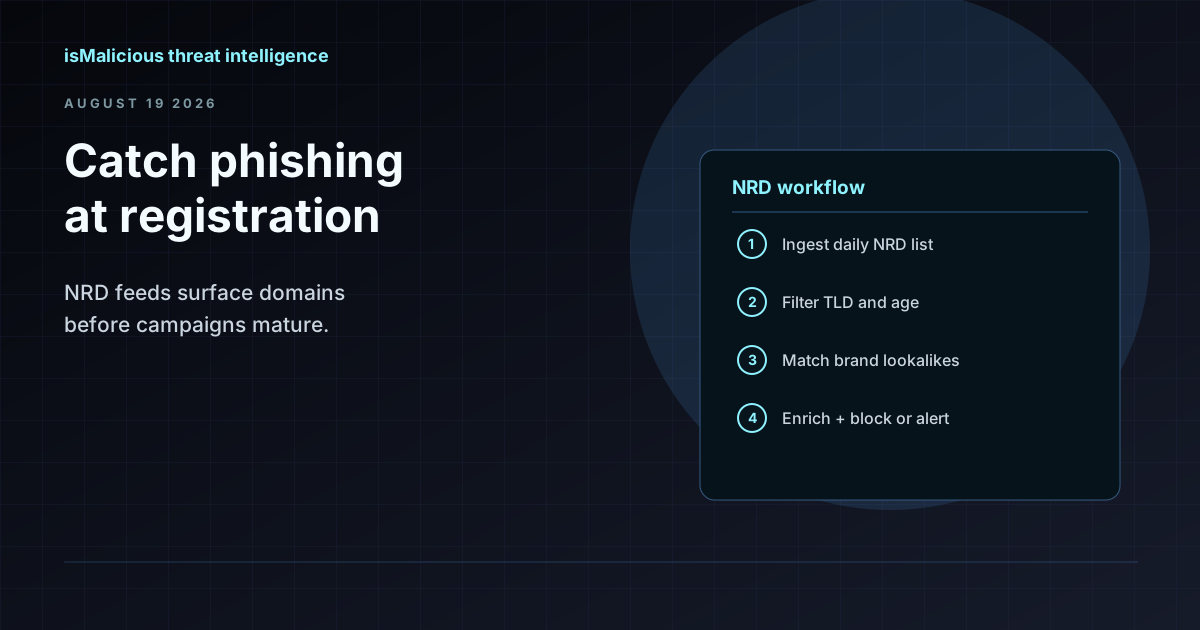
Comment utiliser un flux NRD pour détecter le phishing avant qu'il n'atteigne la boîte mail
Les domaines récemment enregistrés sont le point de départ de la plupart des campagnes de phishing. Ce guide détaille les workflows NRD pour la surveillance de marque, l'hygiène des passerelles mail et le triage SOC — sans transformer l'âge du domaine en règle de blocage brutale.
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
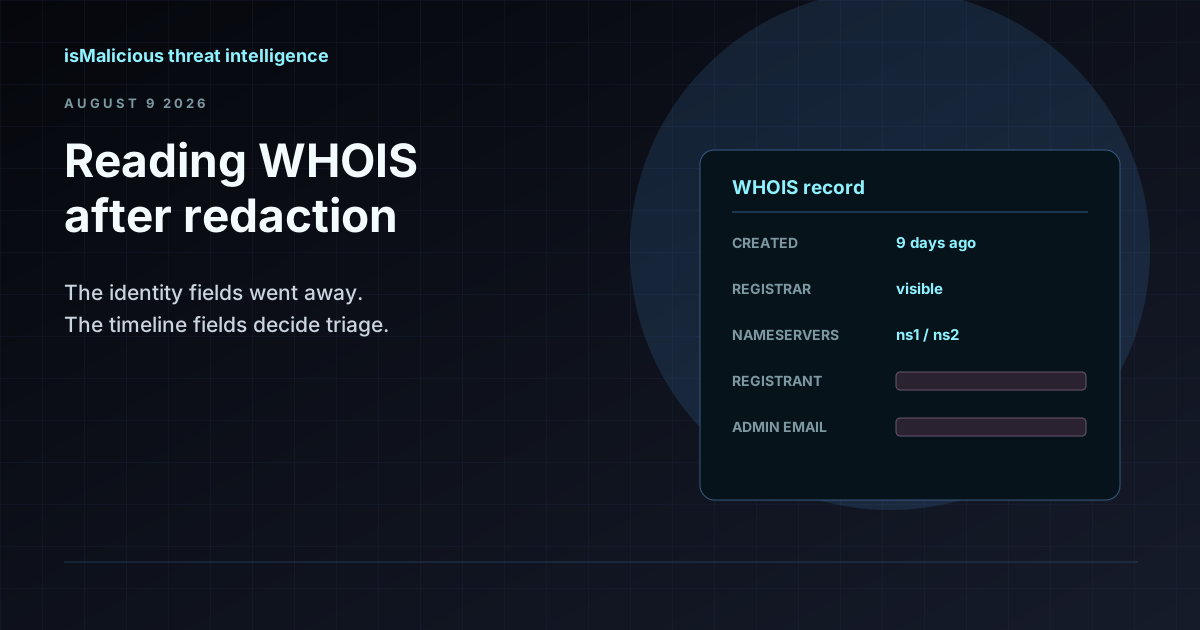
Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
isMalicious vs urlscan.io : analyse d'URL en sandbox et détection de phishing comparées
urlscan.io exécute une URL en sandbox et capture le DOM. isMalicious y ajoute un verdict, une analyse par IA, le suivi de la chaîne de redirections et un flux de blocklist. Voici comment les deux s'articulent.

Sécurité des LLM et workflows agentiques : quand (et comment) vérifier domaines, IP et URL malveillants avant d'agir
Les assistants IA intégrés au SOAR, aux IDE et aux extensions de navigateur peuvent exfiltrer des données ou exécuter du code malveillant s'ils récupèrent le mauvais lien. Ce guide donne les garde-fous : schéma des appels d'outils, paliers de politique, et où placer les vérifications de threat intelligence dans la boucle.
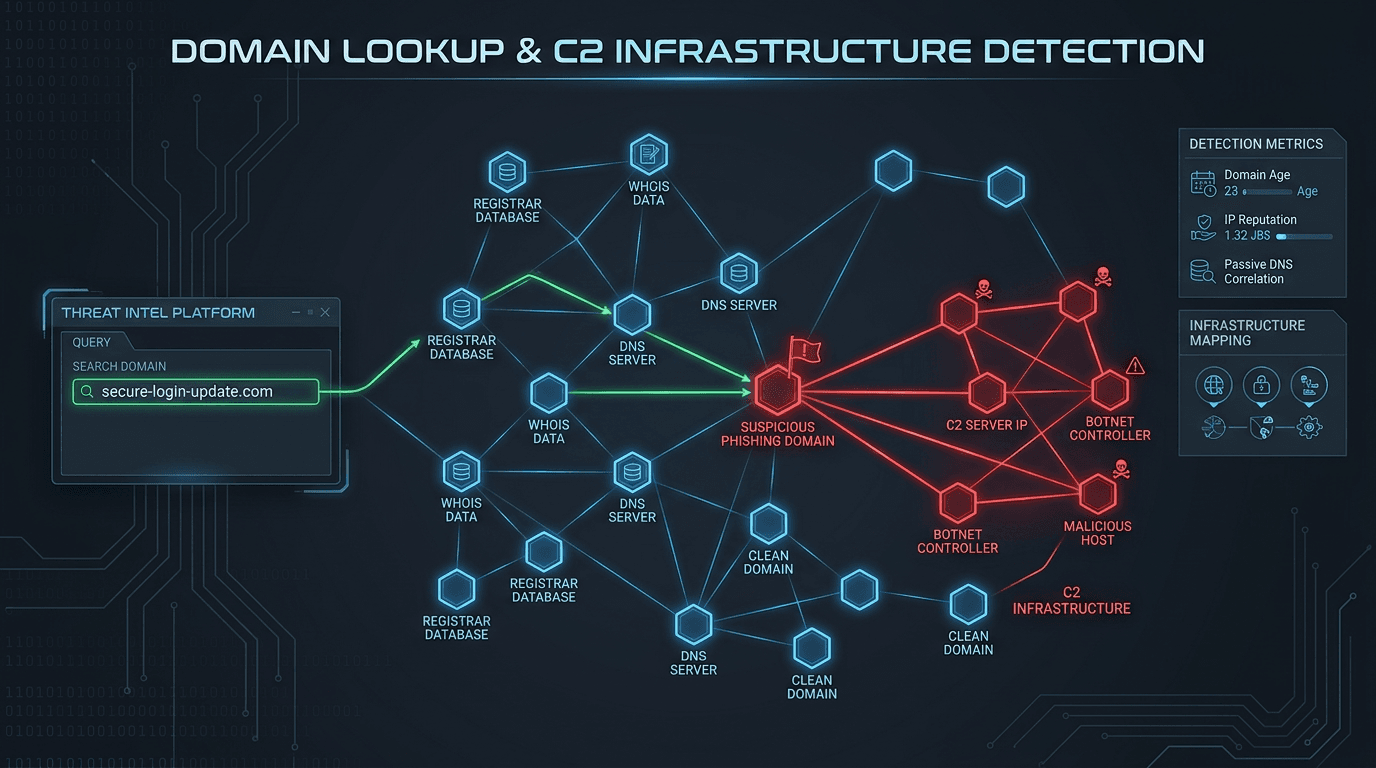
Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.

Usurpation de marque et domaines similaires : guide pratique de surveillance pour les équipes sécurité, juridique et fraude
Les typosquats et les homoglyphes coûtent trois fois rien à enregistrer et très cher à ignorer. Découvrez comment détecter, prioriser et faire tomber les infrastructures sosies avant qu'elles ne collectent des identifiants ou n'empoisonnent la confiance de vos clients dans la recherche et le courriel.

Spear phishing et ingénierie sociale : les principaux vecteurs d'attaque visant les entreprises en 2026
Un guide complet des vecteurs d'attaque modernes de spear phishing et d'ingénierie sociale — comment les attaquants planifient, appâtent et rebondissent, avec les contrôles défensifs détaillés pour la messagerie, l'identité, la sensibilisation et la réputation des infrastructures.
Quishing : quand le QR code devient une arme de phishing
Les attaques par QR code (quishing) contournent les filtres e-mail et exploitent la confiance des utilisateurs. Découvrez les scénarios typiques, les signaux d’alerte et les mesures concrètes pour sensibiliser vos équipes et renforcer votre défense.