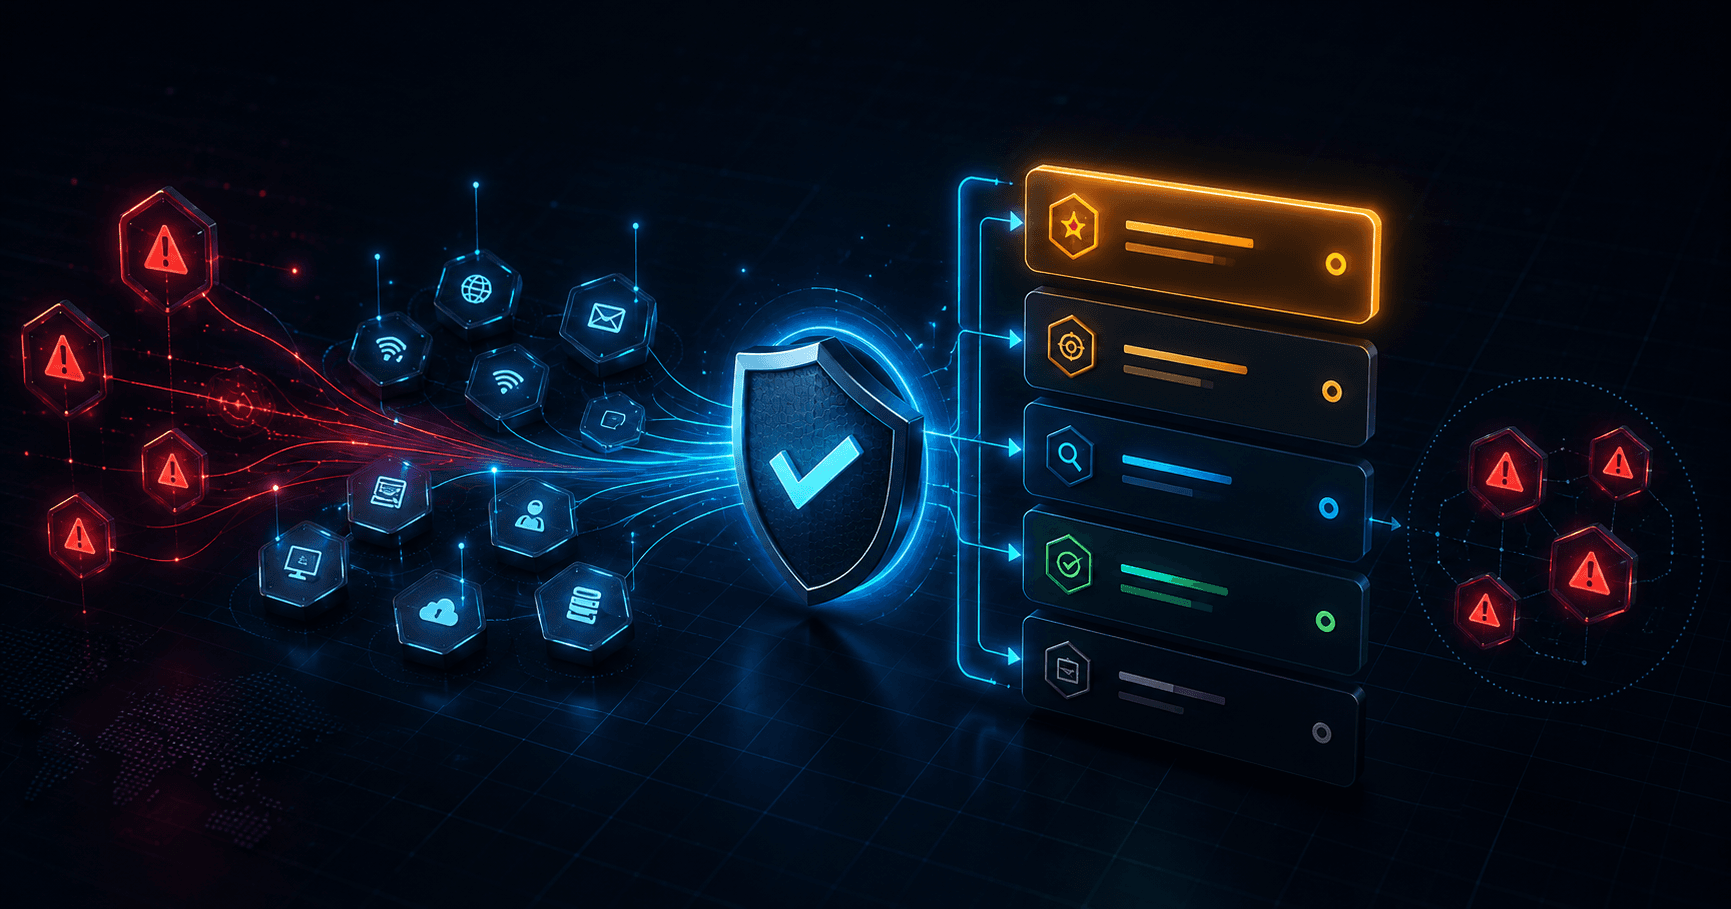
Alertes et Centre d’actions : construire un workflow de réponse
Passez des indicateurs surveillés et alertes reçues à une file priorisée, une validation analyste et des actions attribuées avec les Alertes et le Centre d’actions isMalicious.

Listes de blocage : tester et annuler une prévention opérationnelle
Utilisez /app/blocklists pour sélectionner, tester, déployer, mesurer et annuler sans risque une prévention sur IP ou domaines.
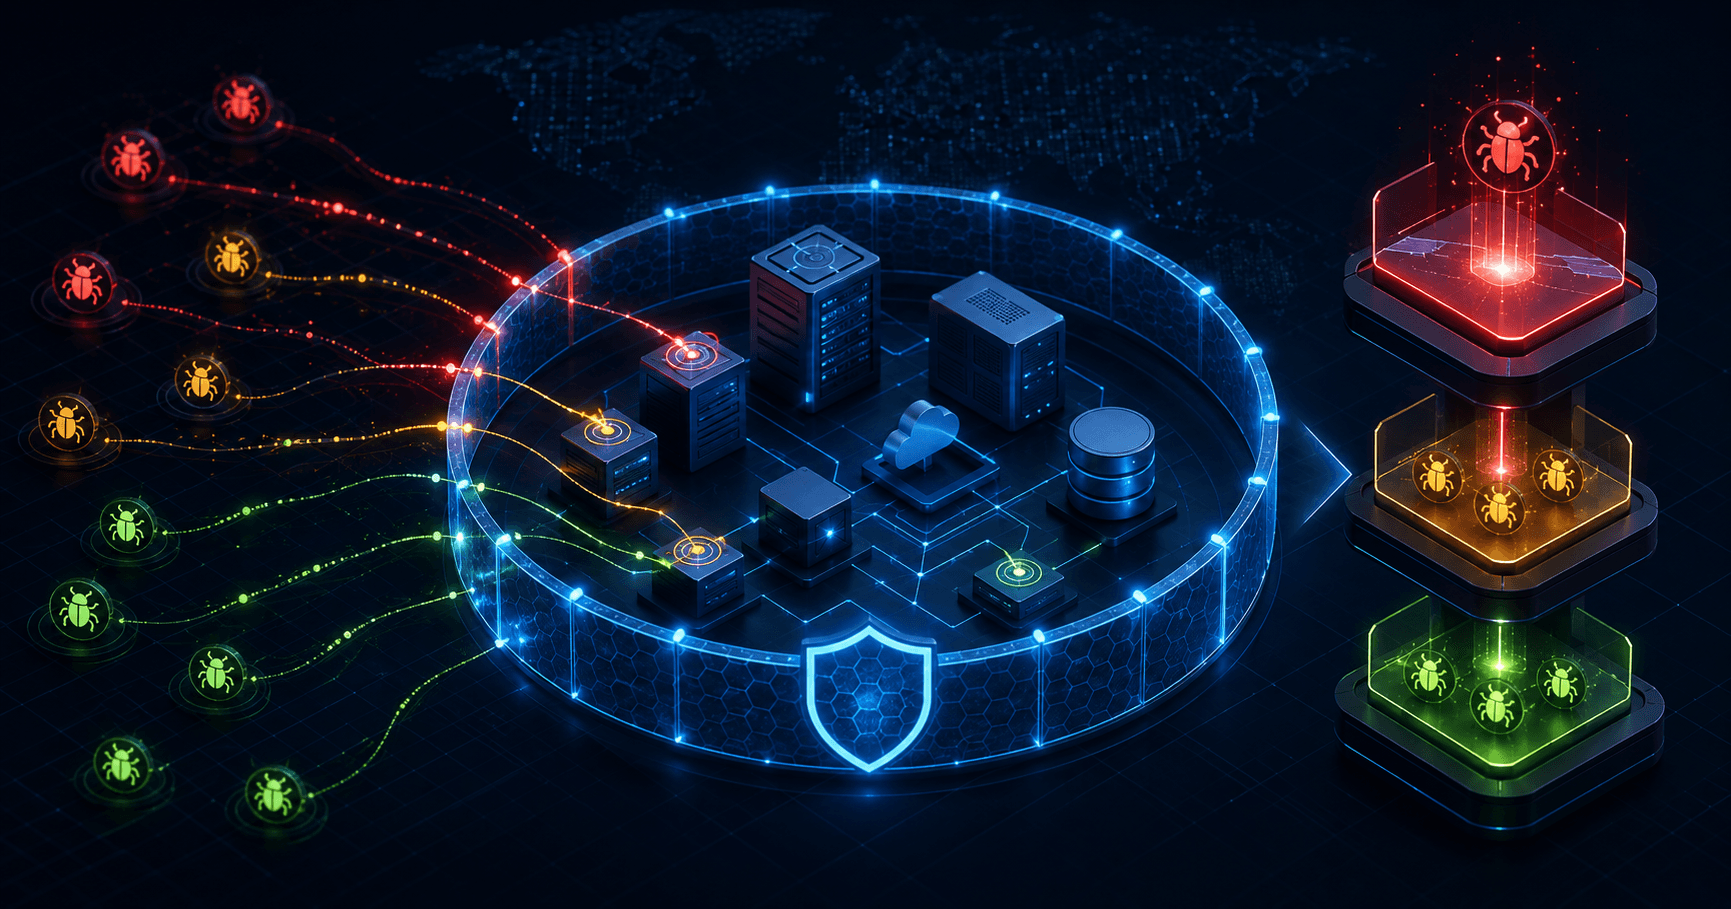
CVE Watch : prioriser les findings selon votre exposition réelle
Associez vos produits à des périmètres CVE Watch, puis combinez exploitation active, CISA KEV, EPSS, CVSS, contexte produit et remédiation pour concentrer les efforts.
CVE Watch : transformer le catalogue mondial en findings exploitables pour votre périmètre
Le catalogue CVE global n’est utile que s’il devient local : périmètres, CPE, findings, statuts, export et suivi de remédiation.
Backfill NVD : pourquoi la complétude du catalogue CVE change toute la priorisation
Un catalogue CVE incomplet fausse les métriques, les timelines et les décisions patch. Voici pourquoi le backfill NVD est une fondation de sécurité, pas une tâche technique secondaire.
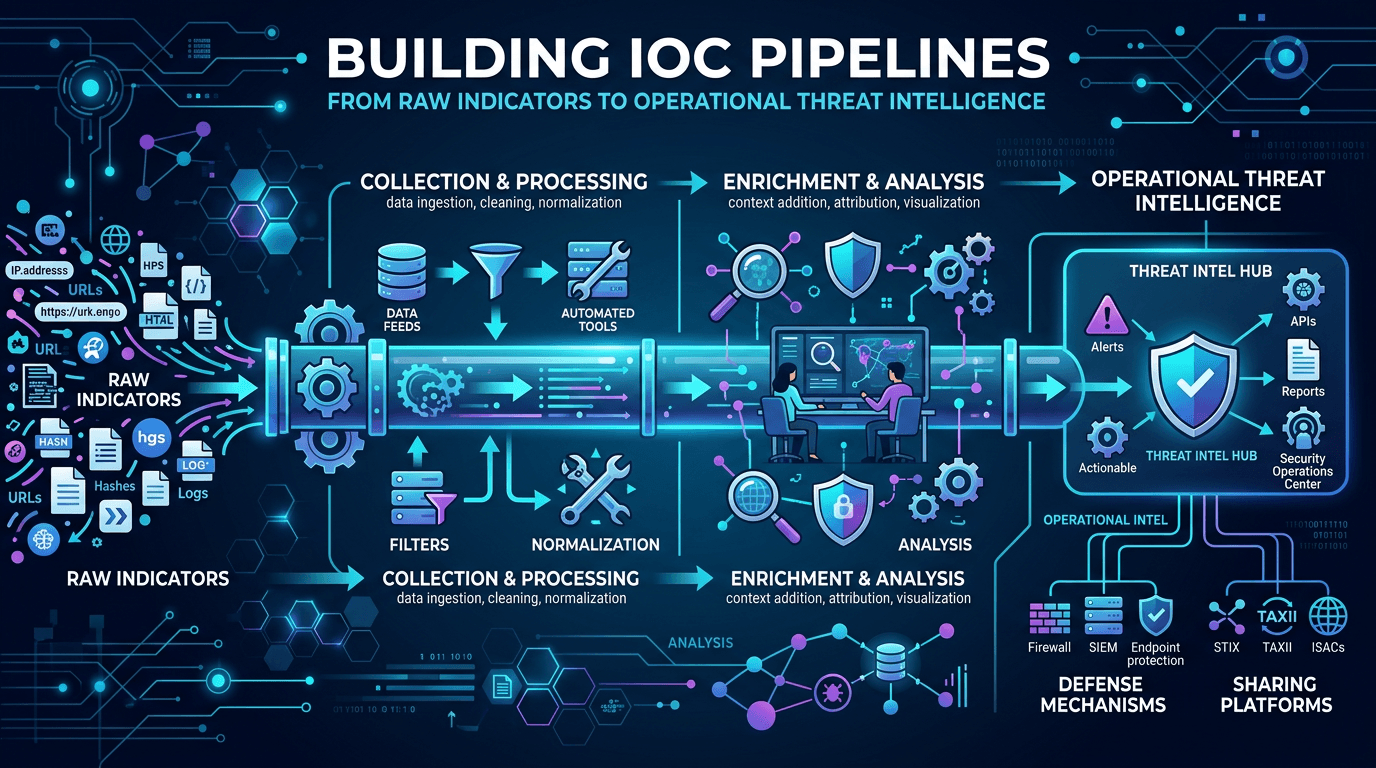
Construire des pipelines d'IOC : des indicateurs bruts à la threat intelligence opérationnelle en 2026
Un guide d'ingénierie pratique pour construire des pipelines d'indicateurs de compromission (IOC) — ingestion, normalisation, déduplication, enrichissement, scoring, distribution et boucles de retour — afin de transformer des flux de menaces bruts en défense opérationnelle.
OSINT pour les analystes SOC : transformer le renseignement en sources ouvertes en threat intelligence exploitable
Un guide complet du renseignement en sources ouvertes (OSINT) pour les opérations de sécurité : outils, techniques, workflows et considérations juridiques pour collecter, analyser et opérationnaliser les données de menaces ouvertes dans un SOC moderne.
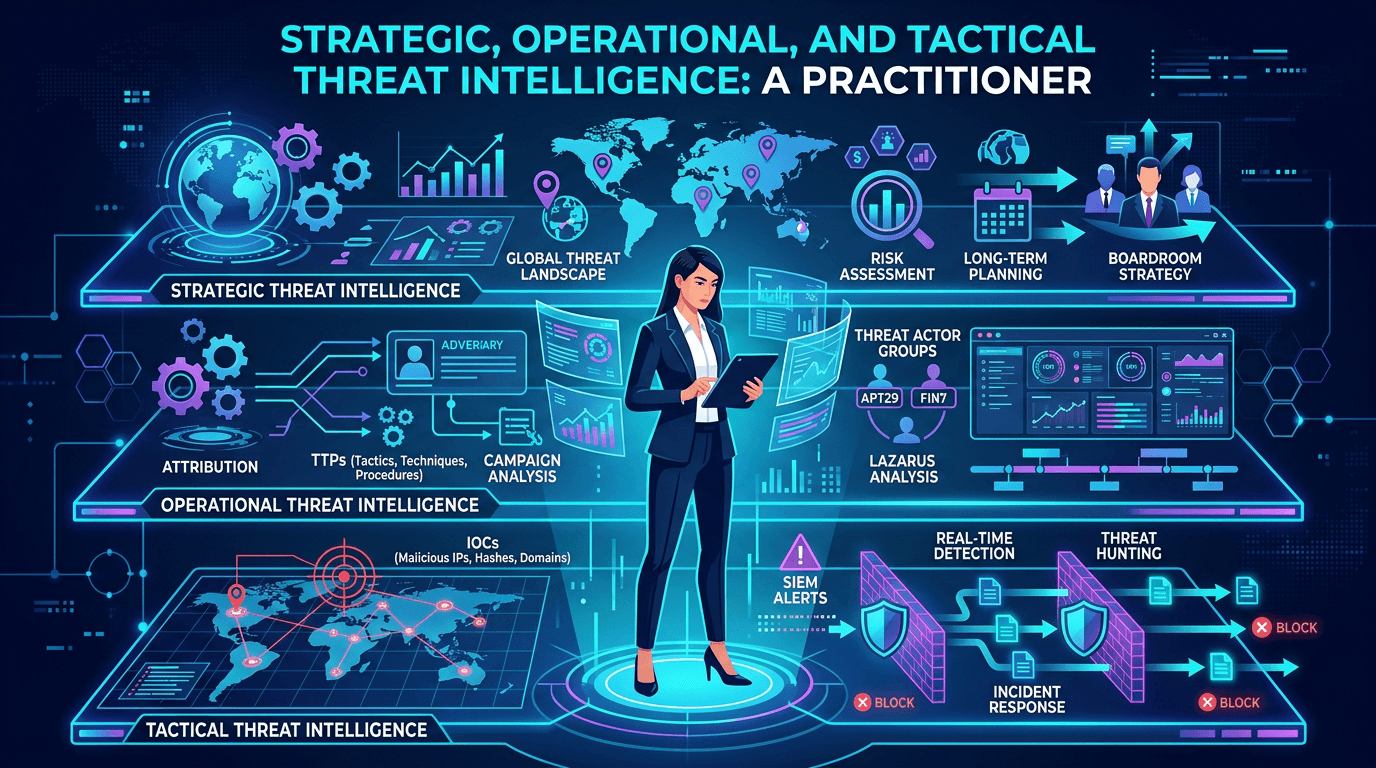
Threat intelligence stratégique, opérationnelle et tactique : le cadre du praticien pour 2026
Un guide complet des trois niveaux de threat intelligence — stratégique, opérationnel et tactique — avec des exemples concrets de consommateurs, de livrables, de flux, et de la façon de les articuler en un programme CTI cohérent.
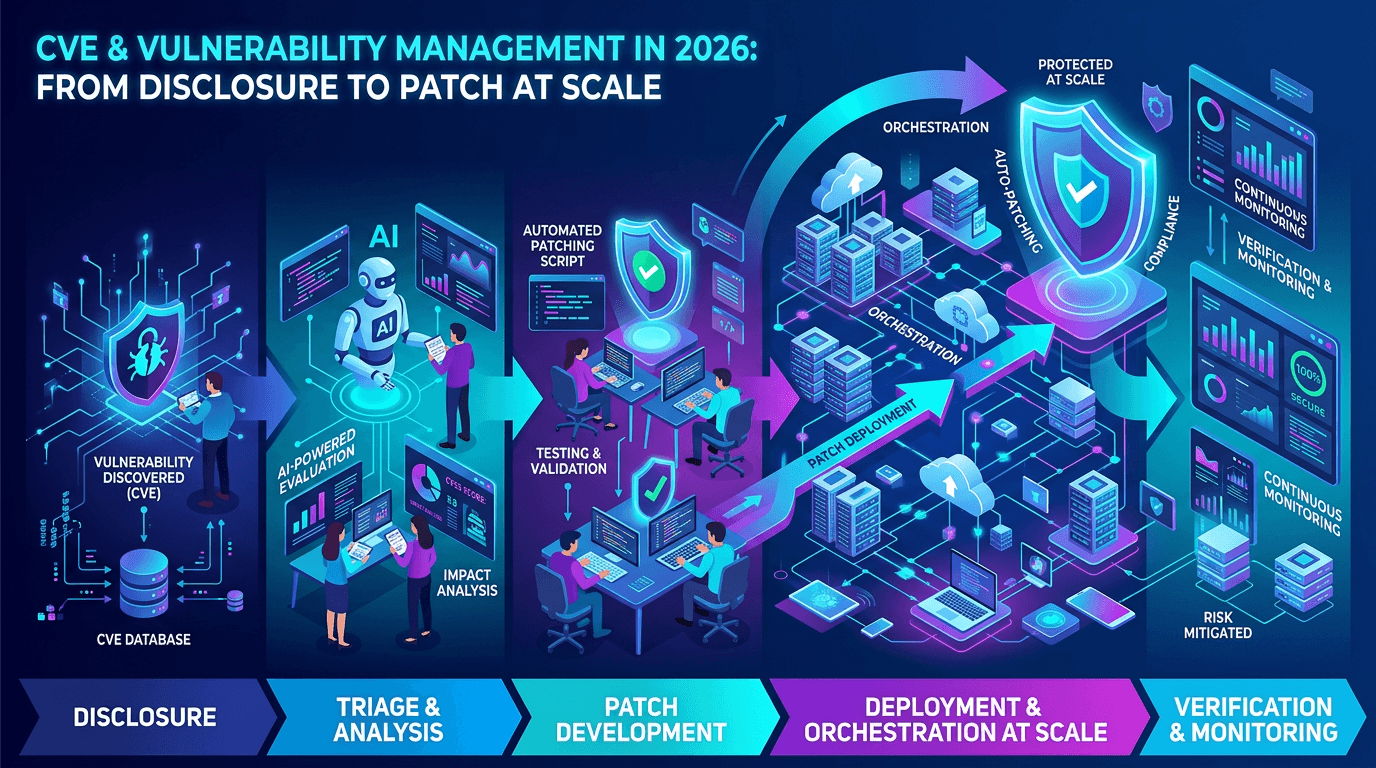
CVE et gestion des vulnérabilités en 2026 : de la divulgation au correctif à grande échelle
Un guide pratique de l'écosystème CVE, du scoring CVSS, des signaux d'exploitabilité et de la façon dont les équipes de sécurité priorisent les vulnérabilités sans se noyer sous le bruit des scanners.