Rétrochasse d’IOC : enquêter dans les logs historiques
Menez une rétrochasse d’IOC fiable dans vos logs : distinguez temps de l’événement, connaissance et validité, puis documentez les résultats et les angles morts.
Flux de menaces TAXII : construire une intégration SIEM continue
Connectez une collection TAXII isMalicious à votre SIEM avec pagination sûre, checkpoints durables, validation, suivi et reprise.
Journaux d’audit Kubernetes : guide de détection
Transformez les journaux d’audit Kubernetes en détections pour privilèges, secrets, persistance, exec et compromission du control plane.
YARA vs Sigma : quelle règle de détection choisir ?
Comparez YARA et Sigma par source de données, objectif, portabilité, performance, faux positifs, tests et workflow de threat intelligence.
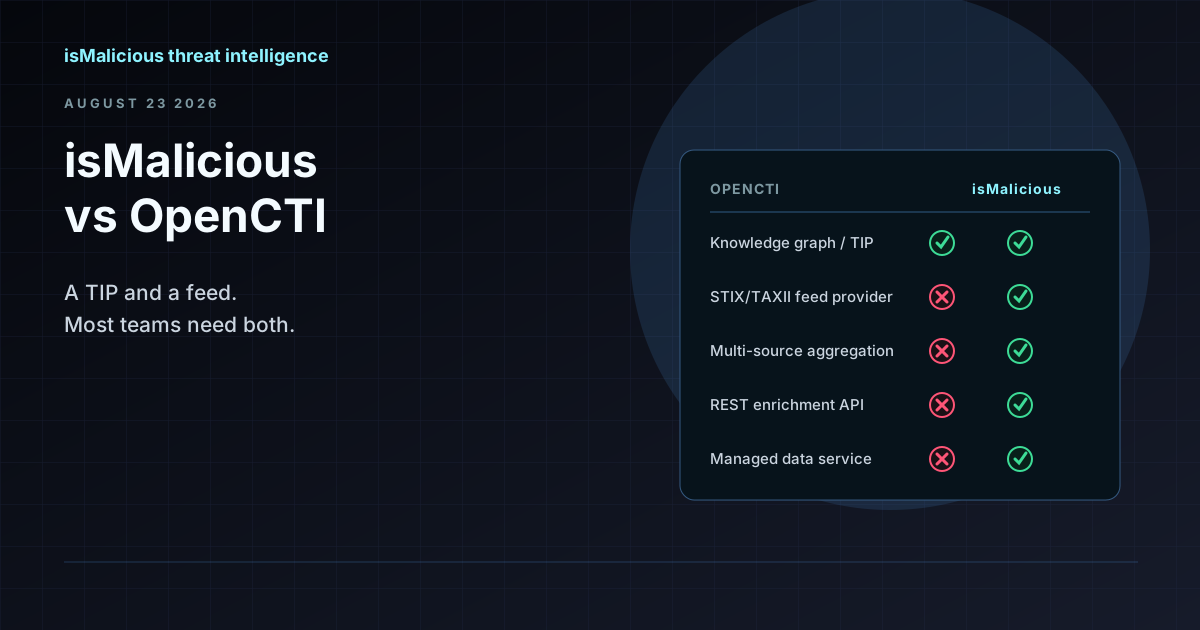
isMalicious vs OpenCTI : pourquoi c'est la mauvaise comparaison (et comment ils fonctionnent ensemble)
OpenCTI est une plateforme de renseignement sur les menaces et un graphe de connaissances. isMalicious est un fournisseur de données qui l'alimente. Les équipes qui cherchent une alternative à OpenCTI ont généralement besoin d'un flux, pas d'un TIP de remplacement.
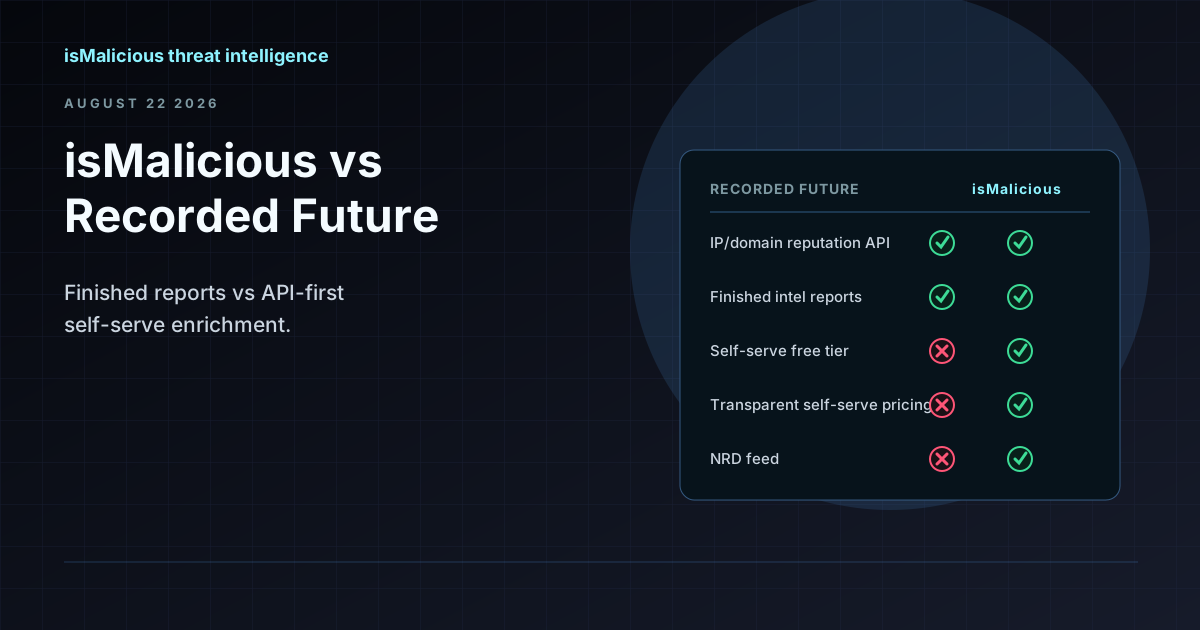
isMalicious vs Recorded Future : quand une API de données de menaces a plus de sens qu'un programme CTI d'entreprise
Recorded Future fournit du renseignement fini et un accompagnement analyste à l'échelle entreprise. isMalicious fournit de l'enrichissement en libre-service et des flux sans cycle commercial. Le bon choix dépend de votre besoin en rapports stratégiques ou en verdicts automatisés.

Flux STIX/TAXII : guide opérationnel pour OpenCTI, MISP et pipelines SIEM
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.
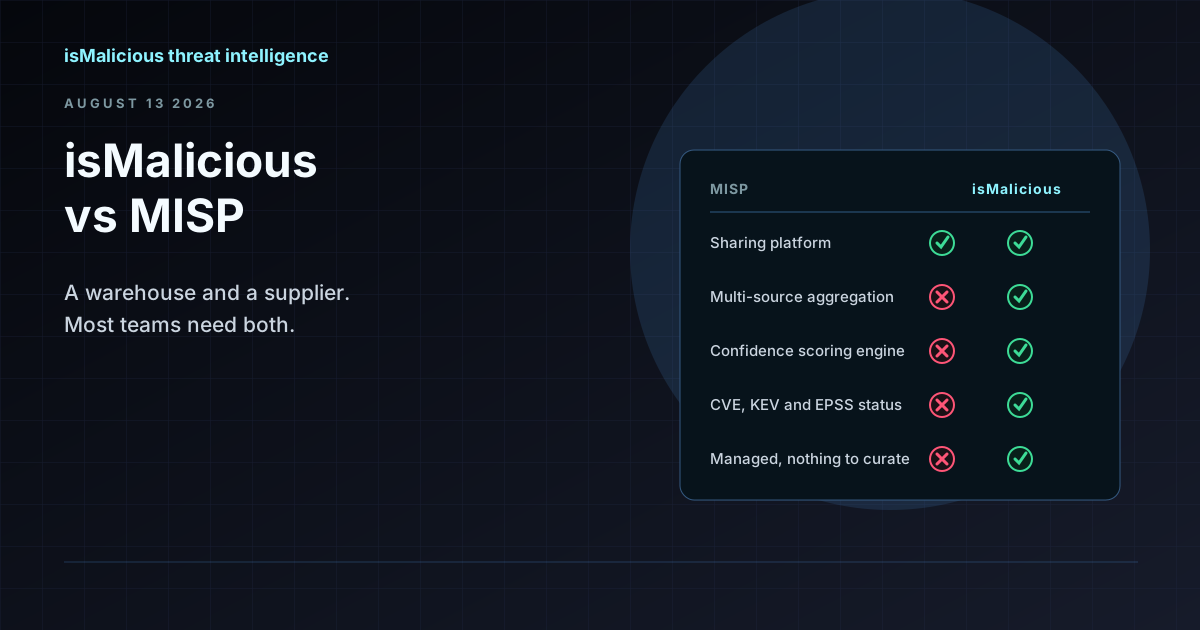
isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
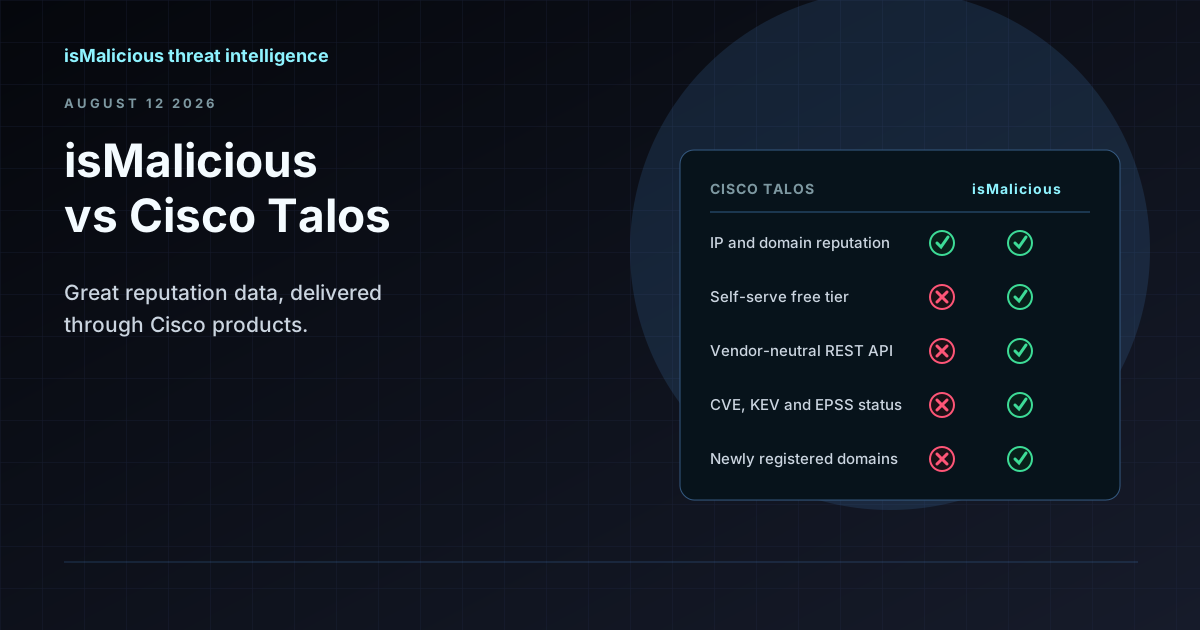
isMalicious vs Cisco Talos : la réputation IP et domaine hors de l'écosystème Cisco
La réputation Talos est excellente et elle vit à l'intérieur des produits Cisco. Si votre pile n'est pas Cisco, ou s'il vous faut une API plutôt qu'un formulaire web, c'est là que la comparaison commence.
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
Détection du tunneling DNS : repérer les canaux C2 cachés dans le trafic DNS
Le tunneling DNS encapsule du C2 et de l’exfiltration dans des requêtes DNS anodines. Signaux, règles SIEM et enrichissement pour le détecter.
Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
API CVE, dashboards et SIEM : automatiser la vulnérabilité sans perdre le contexte
Les données CVE deviennent plus puissantes lorsqu’elles alimentent API, dashboards, SIEM, alerting et workflows de remédiation avec un contexte complet.
SIEM et SOAR, enrichissement en threat intelligence : workflows, mapping des champs et métriques qui gardent les équipes lucides
Un playbook SOAR sans enrichissement est une imprimante à tickets. Un SIEM alimenté par des feeds sans limite est une facture. Voici une méthode concrète pour concevoir l'enrichissement sur des stacks type Splunk, Sentinel ou Elastic : quoi stocker, quand déclencher les playbooks, et quoi remonter à la direction.
Proxy, VPN, Tor et IP de datacenter : une matrice de décision pour vos règles WAF, fraude et SIEM (sans casser les vrais utilisateurs)
Toute IP « datacenter » n'est pas malveillante, et tout nœud de sortie Tor n'est pas un fraudeur. Ce guide en forme de matrice vous aide à combiner les signaux de type d'IP avec la réputation et le contexte produit, pour des décisions de sécurité plus sûres et explicables.