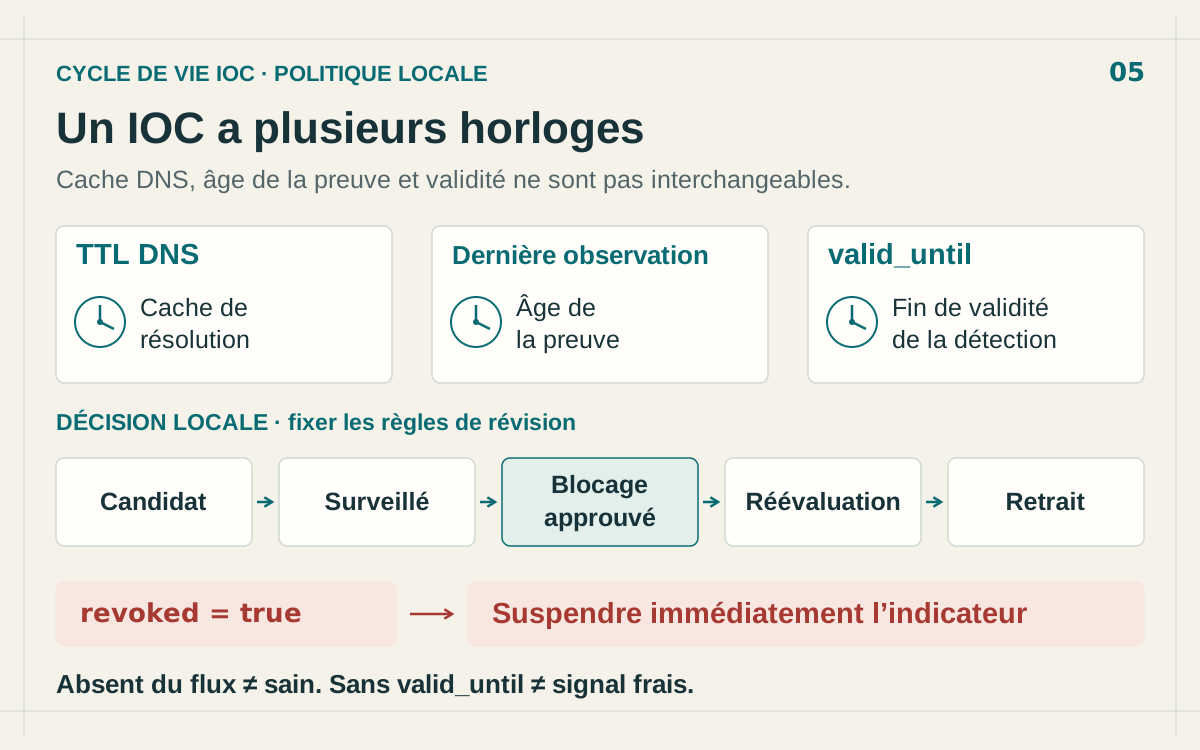
Expiration des IOC : quand retirer une IP bloquée ?
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
Flux de menaces TAXII : construire une intégration SIEM continue
Connectez une collection TAXII isMalicious à votre SIEM avec pagination sûre, checkpoints durables, validation, suivi et reprise.

Flux STIX/TAXII : guide opérationnel pour OpenCTI, MISP et pipelines SIEM
Comment connecter des collections STIX 2.1 et TAXII 2.1 à OpenCTI, MISP ou votre SIEM — quoi interroger, comment gérer la confiance et le vieillissement des indicateurs, et où placer les API d'enrichissement face à l'ingestion de flux.
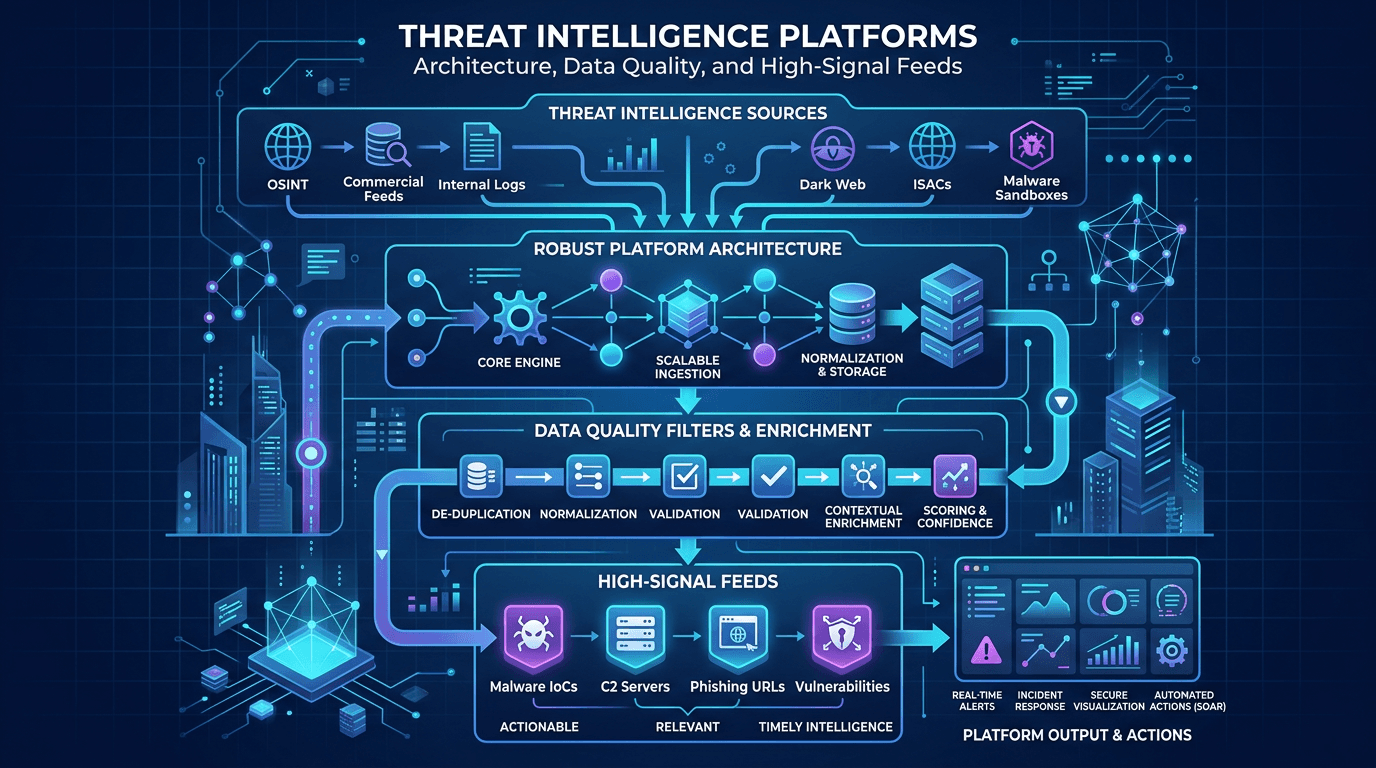
Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
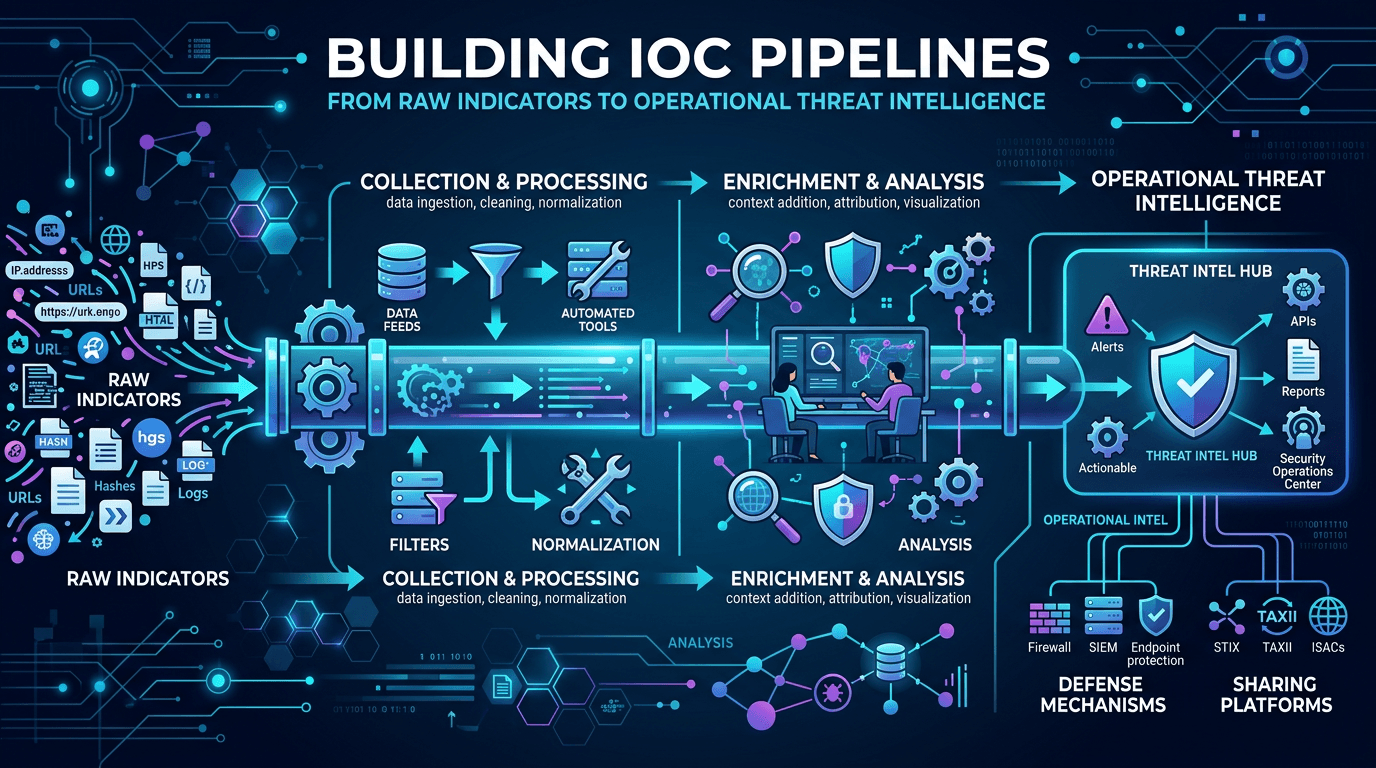
Construire des pipelines d'IOC : des indicateurs bruts à la threat intelligence opérationnelle en 2026
Un guide d'ingénierie pratique pour construire des pipelines d'indicateurs de compromission (IOC) — ingestion, normalisation, déduplication, enrichissement, scoring, distribution et boucles de retour — afin de transformer des flux de menaces bruts en défense opérationnelle.