Rétrochasse d’IOC : enquêter dans les logs historiques
Menez une rétrochasse d’IOC fiable dans vos logs : distinguez temps de l’événement, connaissance et validité, puis documentez les résultats et les angles morts.
YARA vs Sigma : quelle règle de détection choisir ?
Comparez YARA et Sigma par source de données, objectif, portabilité, performance, faux positifs, tests et workflow de threat intelligence.

JA4 et empreintes TLS pour la chasse aux menaces
Utilisez les empreintes TLS JA4 pour le threat hunting, le clustering de malwares et les anomalies sans confondre empreinte et identité.

Sécurité DNS over HTTPS : détecter les abus DoH
Sécurisez DNS over HTTPS sans perdre en visibilité : gouvernance des résolveurs, détection des contournements et respect de la vie privée.

Détection DGA : repérer les domaines générés
Détectez les DGA grâce aux signaux lexicaux, DNS, endpoint et de réputation, tout en maîtrisant les faux positifs en production.
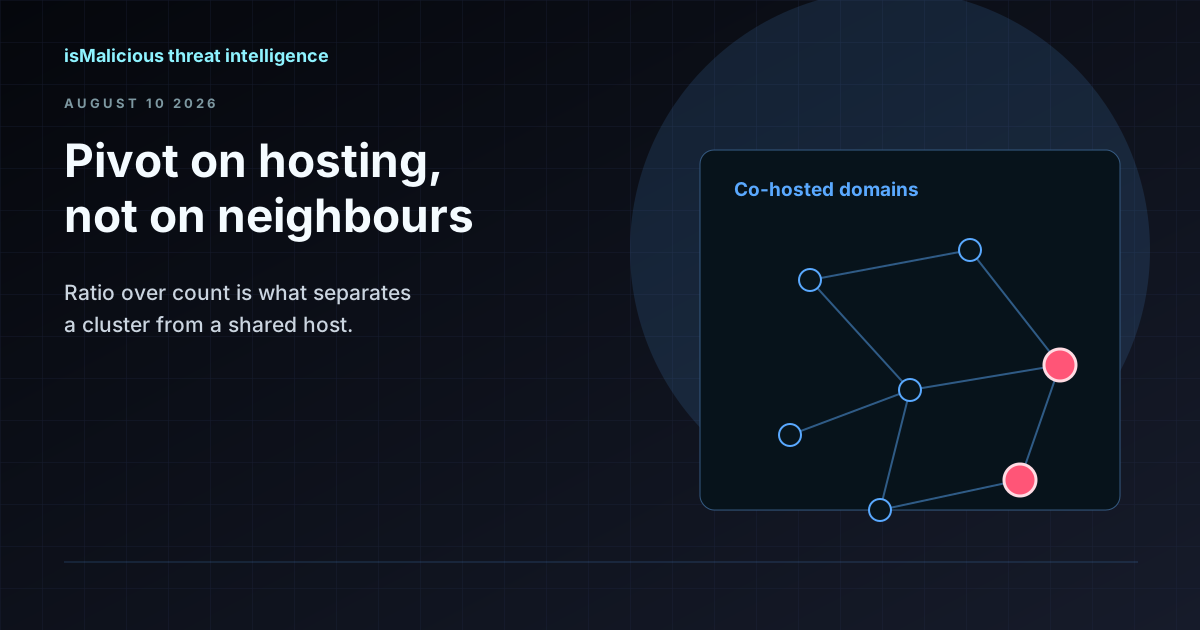
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
Pourquoi les CVE sont critiques pour les SOC, même quand tout semble déjà monitoré
Les CVE ne sont pas seulement un sujet patch management : elles structurent la priorisation SOC, le threat hunting, les contrôles compensatoires et la communication de crise.
Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.
OSINT pour les analystes SOC : transformer le renseignement en sources ouvertes en threat intelligence exploitable
Un guide complet du renseignement en sources ouvertes (OSINT) pour les opérations de sécurité : outils, techniques, workflows et considérations juridiques pour collecter, analyser et opérationnaliser les données de menaces ouvertes dans un SOC moderne.
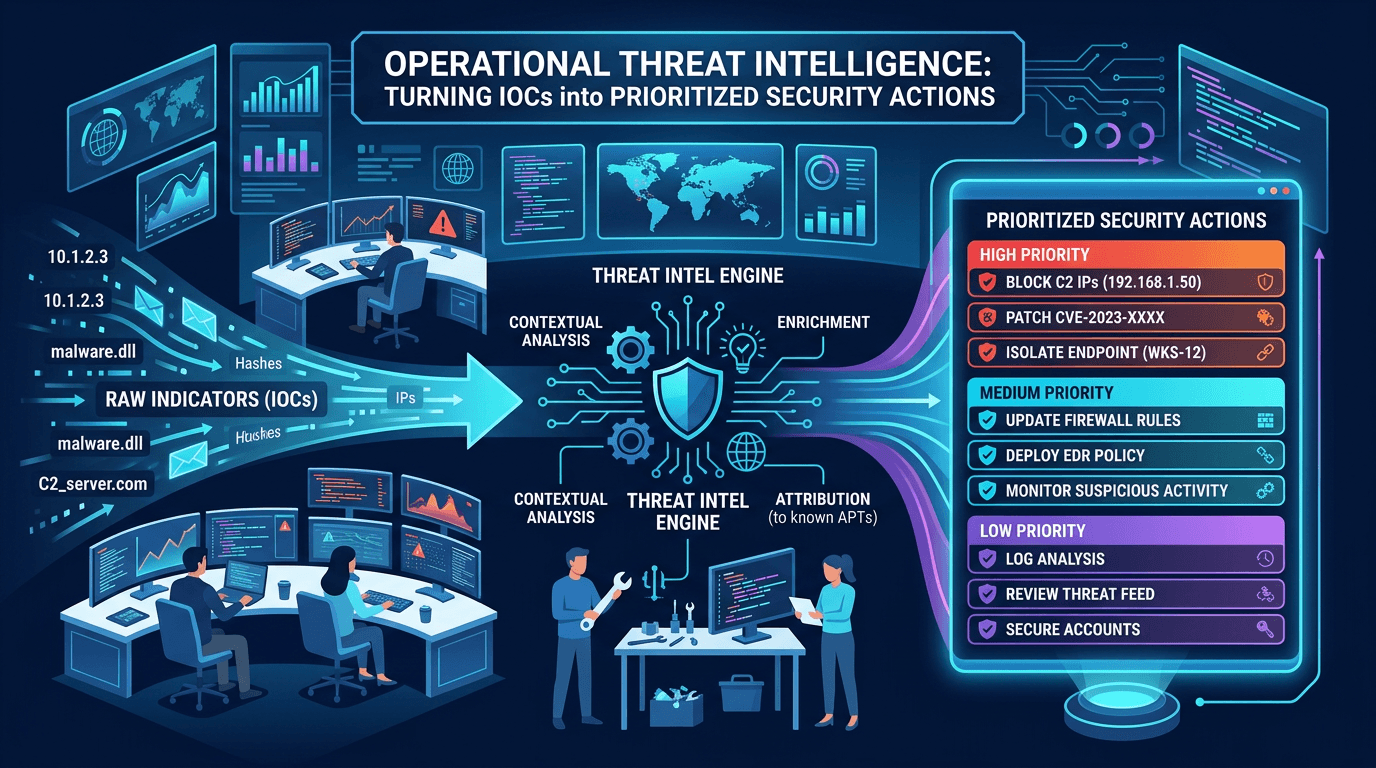
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.

Analyse des hash de fichiers : MD5, SHA-1 et SHA-256 pour la détection de malware et le threat hunting
Un guide pratique des hash de fichiers en cybersécurité : comment fonctionnent MD5, SHA-1 et SHA-256, pourquoi ils comptent pour la détection de malware, la réponse à incident et le threat hunting, et comment exploiter les recherches de hash pour enrichir vos indicateurs de compromission.
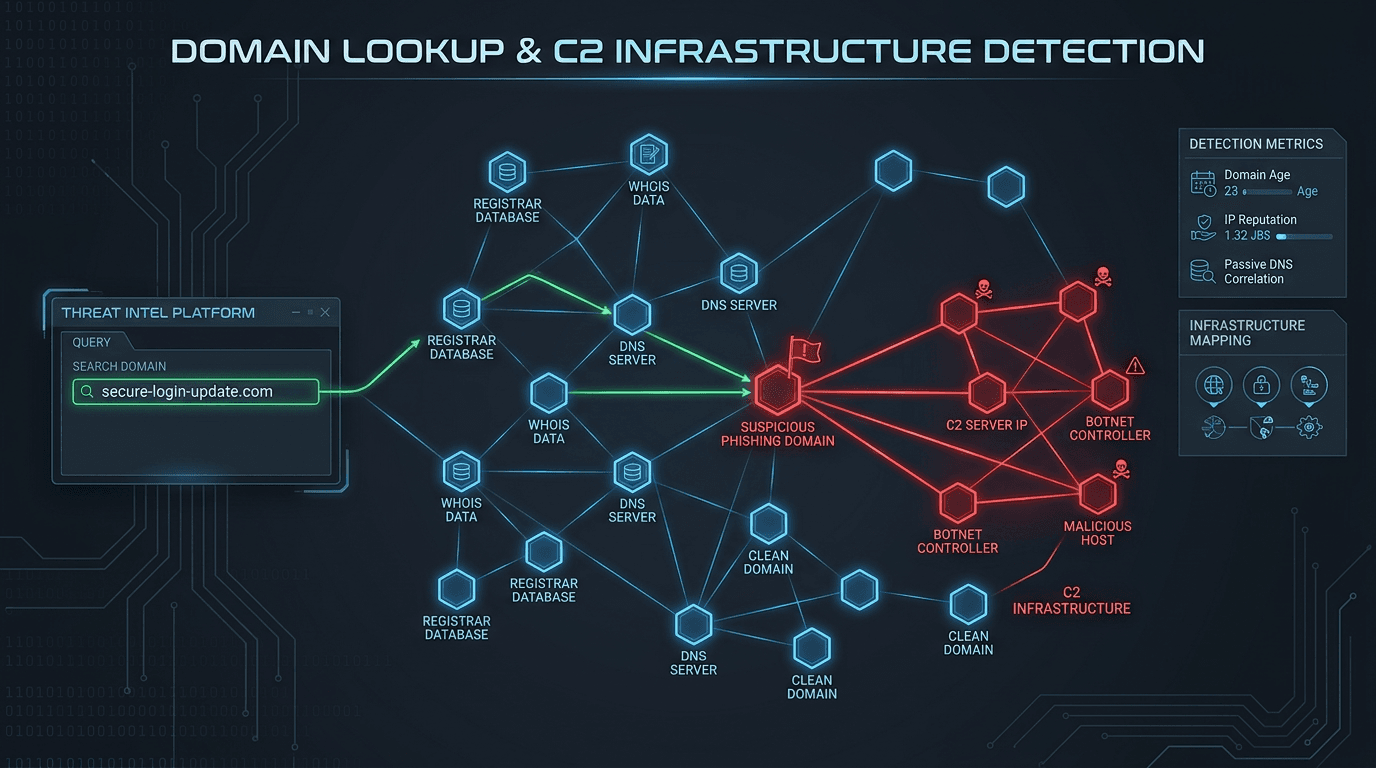
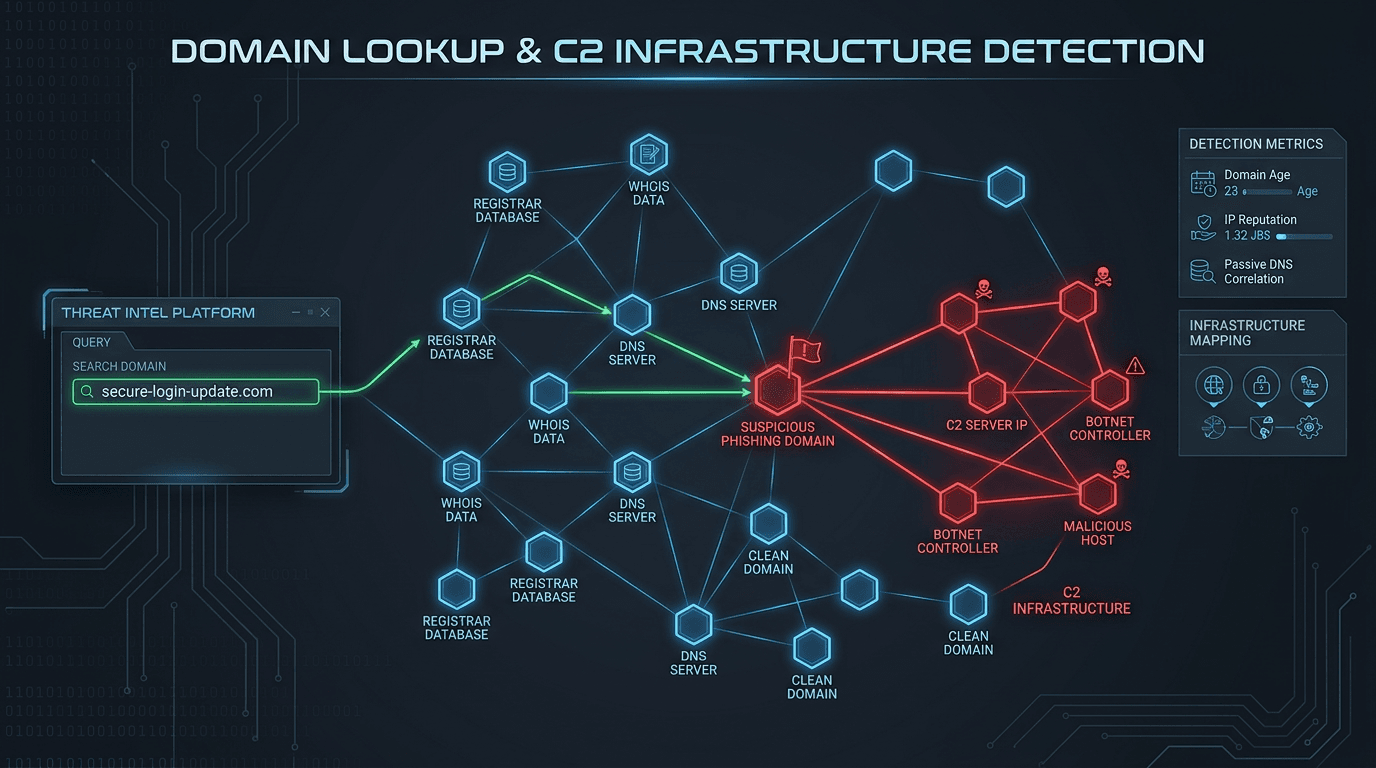
Recherche de domaine pour la détection du phishing et des infrastructures C2
Les campagnes de phishing et les opérations de malware reposent sur des infrastructures de domaines qui laissent des traces détectables. Découvrez comment les techniques avancées de recherche de domaine aident les équipes sécurité à identifier les sites de phishing et les serveurs de commande et contrôle avant qu'ils ne compromettent votre organisation.