API isMalicious : réussir son premier lookup d'IOC fiable
Appelez l'endpoint IOC actuel d'isMalicious, gérez les erreurs, journalisez les preuves utiles et passez du terminal à la production.

isMalicious vs Spamhaus : les listes DNSBL et l'enrichissement de menaces servent des couches différentes
Les listes DROP et SBL de Spamhaus sont la référence pour le blocage DNSBL mail et réseau. isMalicious ajoute l'enrichissement REST, le scoring URL, le contexte CVE et les flux STIX. La plupart des stacks matures utilisent les deux à des couches distinctes.
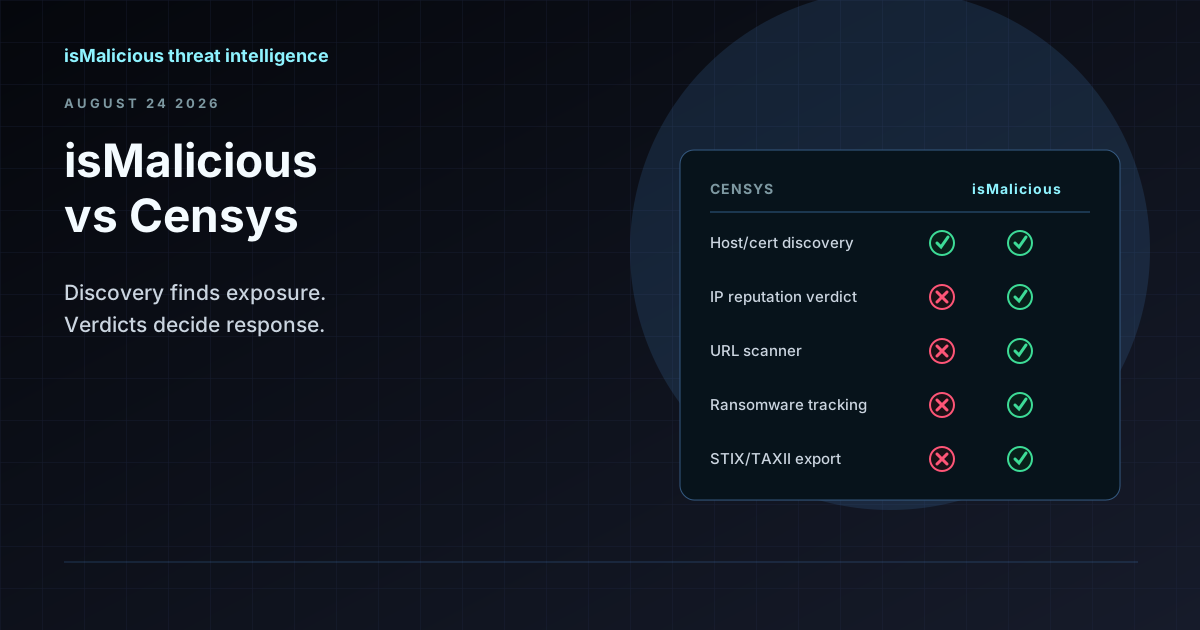
isMalicious vs Censys : la découverte Internet et les verdicts de réputation sont des métiers différents
Censys cartographie ce qui existe sur Internet — hôtes, certificats, ports ouverts. isMalicious évalue ce qui est malveillant. La plupart des équipes qui comparent les deux ont besoin de la seconde question, pas de la première.
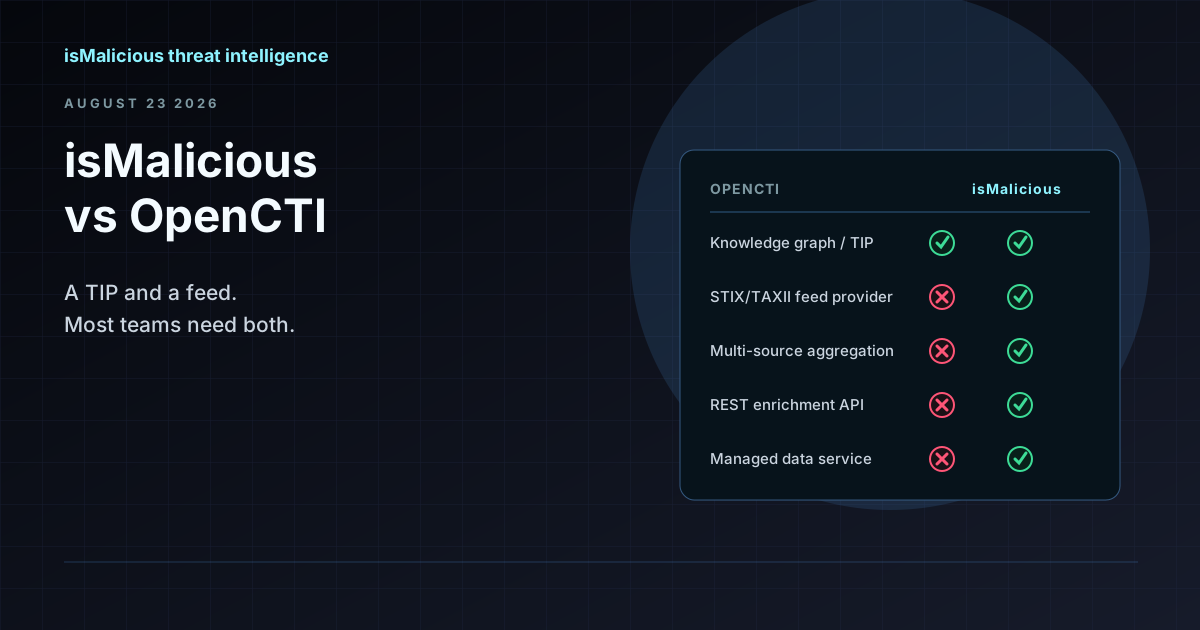
isMalicious vs OpenCTI : pourquoi c'est la mauvaise comparaison (et comment ils fonctionnent ensemble)
OpenCTI est une plateforme de renseignement sur les menaces et un graphe de connaissances. isMalicious est un fournisseur de données qui l'alimente. Les équipes qui cherchent une alternative à OpenCTI ont généralement besoin d'un flux, pas d'un TIP de remplacement.
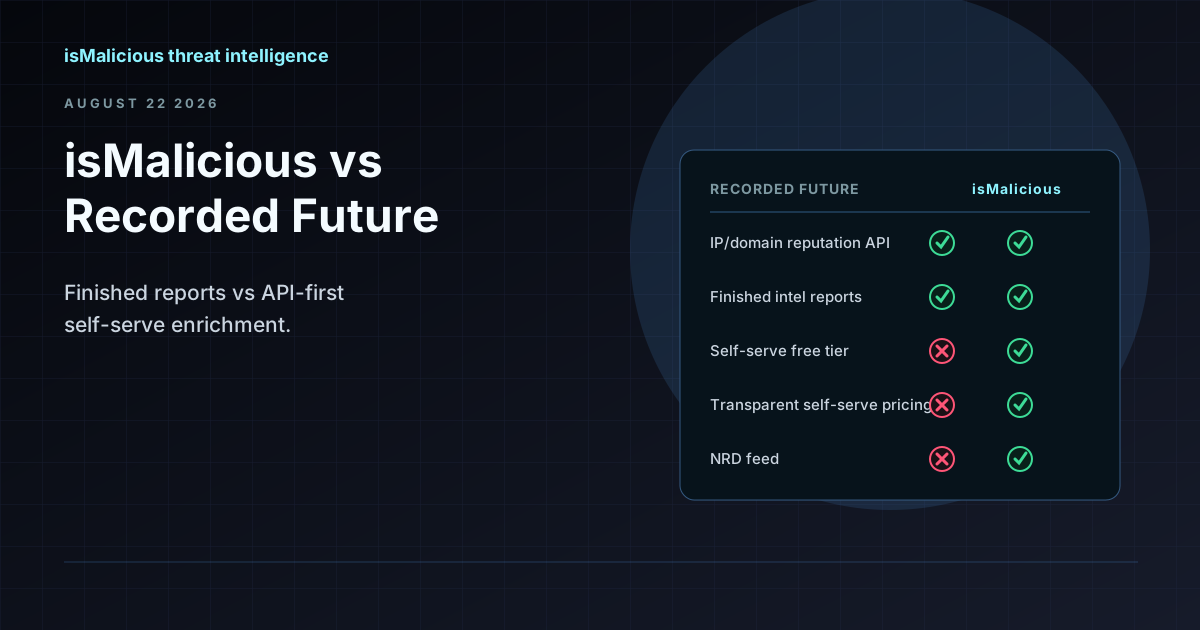
isMalicious vs Recorded Future : quand une API de données de menaces a plus de sens qu'un programme CTI d'entreprise
Recorded Future fournit du renseignement fini et un accompagnement analyste à l'échelle entreprise. isMalicious fournit de l'enrichissement en libre-service et des flux sans cycle commercial. Le bon choix dépend de votre besoin en rapports stratégiques ou en verdicts automatisés.
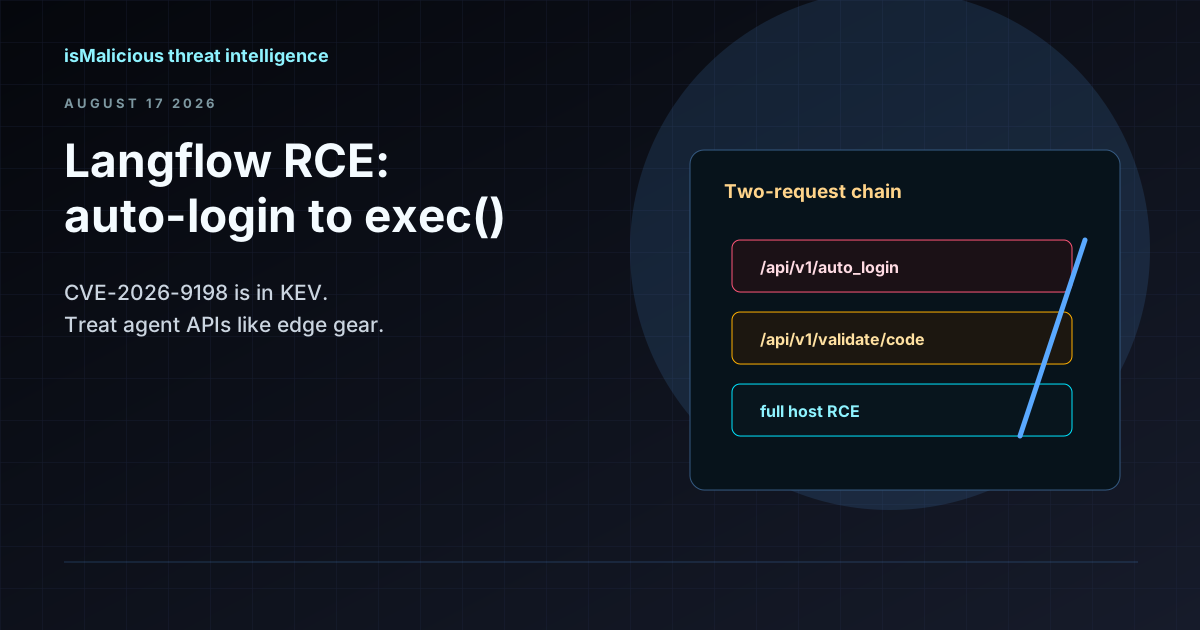
CVE-2026-9198 : RCE non authentifiée sur les plans de contrôle d'agents IBM Langflow OSS
Un jeton SUPERUSER obtenu via /api/v1/auto_login s'enchaîne avec exec() Python dans /api/v1/validate/code. Langflow 1.10.1 corrige la faille — mais les instances exposées sur Internet exigent une recherche immédiate, pas après le prochain sprint.
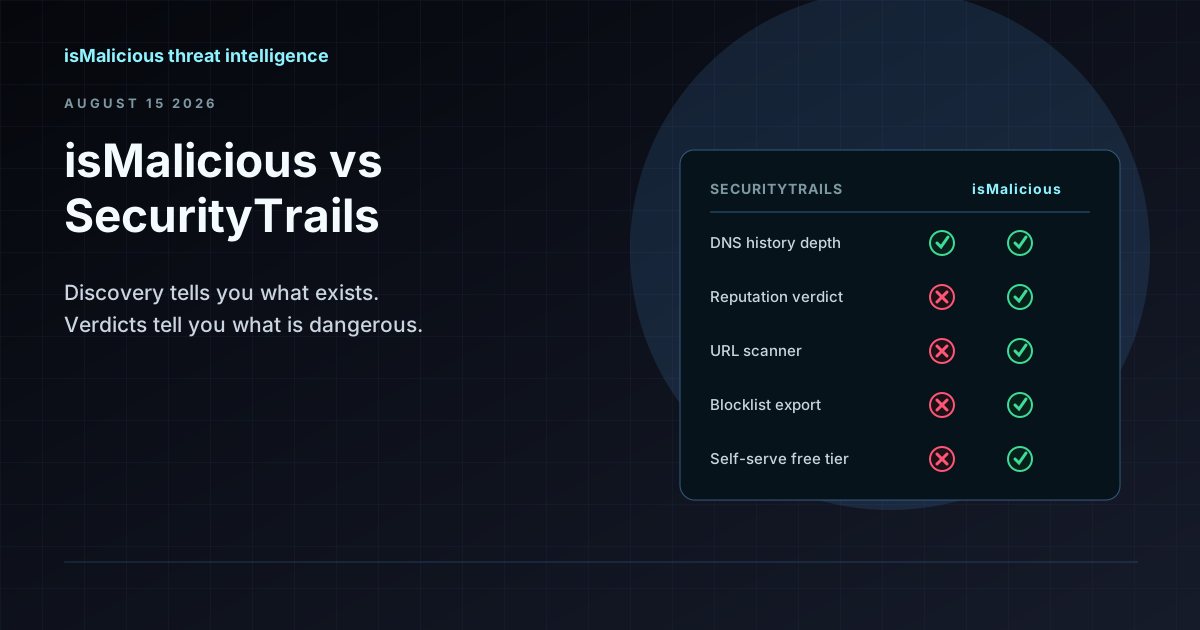
isMalicious vs SecurityTrails : données de découverte et verdicts de réputation ne sont pas le même produit
SecurityTrails vous dit ce qui existe — chaque sous-domaine, chaque enregistrement DNS historique. isMalicious vous dit ce qui est dangereux. La plupart des équipes qui cherchent une alternative à SecurityTrails veulent la seconde moitié.
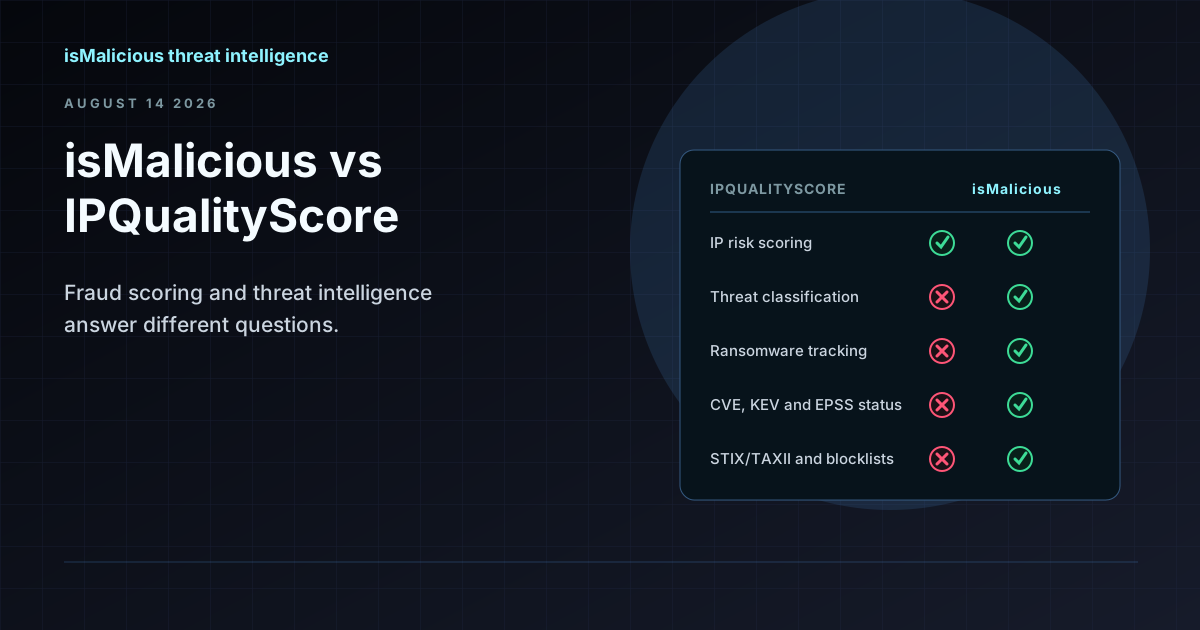
isMalicious vs IPQualityScore : scoring de fraude et threat intelligence sont deux métiers
IPQS détermine si une inscription est frauduleuse. isMalicious détermine si une infrastructure est malveillante. On les compare sans arrêt parce que les deux renvoient un nombre à propos d'une IP — et ils répondent à des questions différentes.
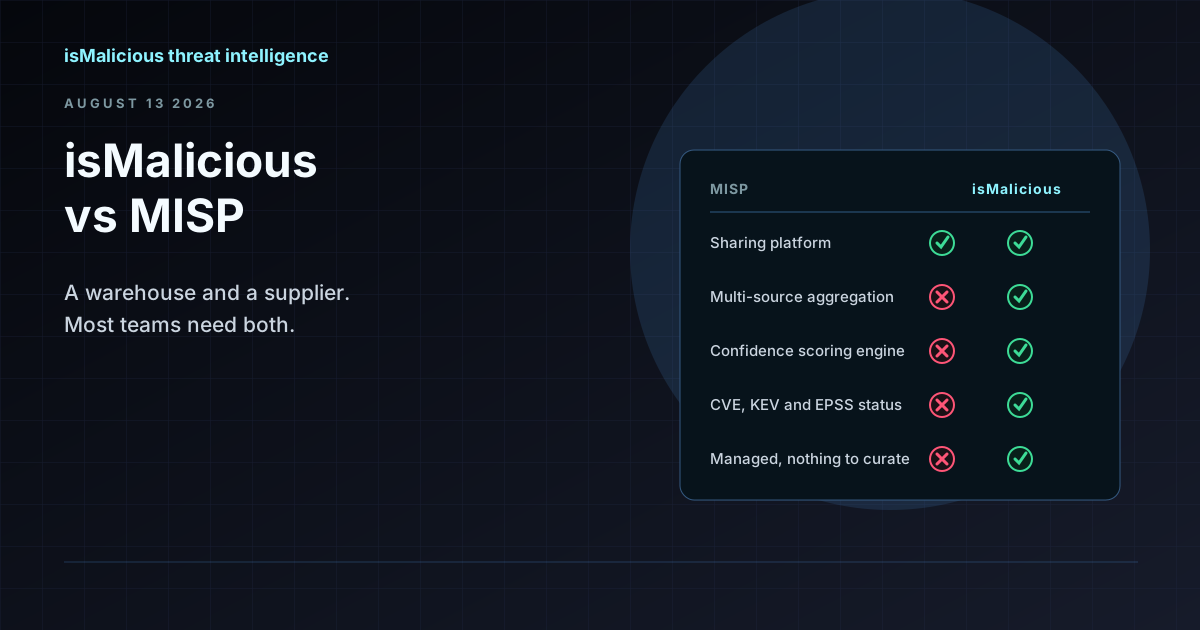
isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
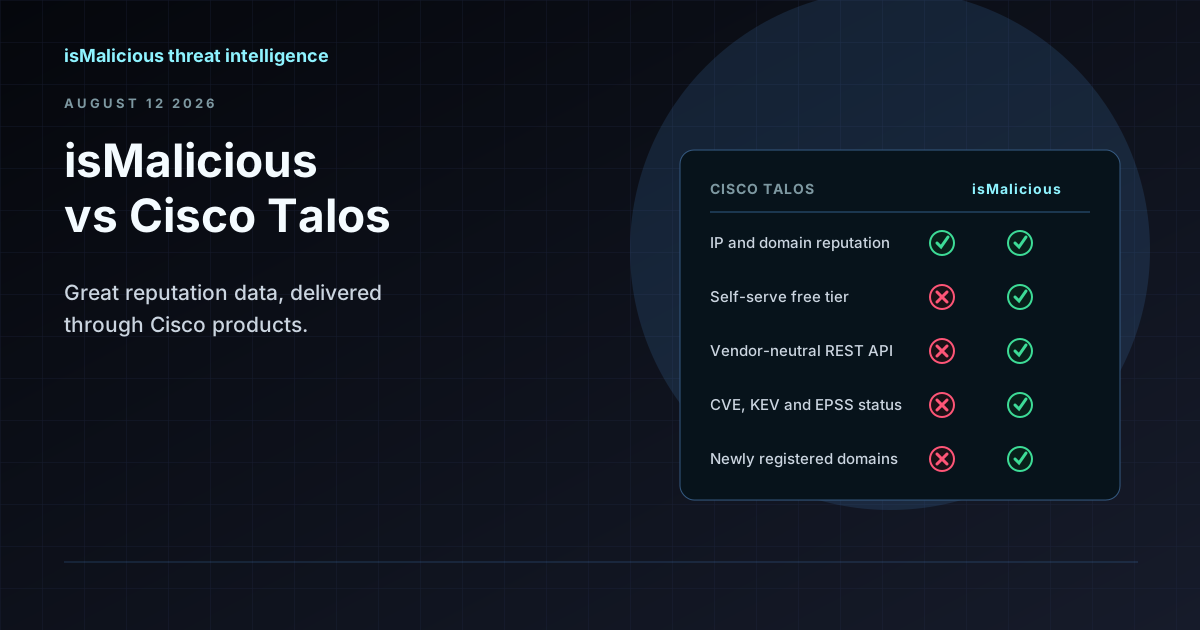
isMalicious vs Cisco Talos : la réputation IP et domaine hors de l'écosystème Cisco
La réputation Talos est excellente et elle vit à l'intérieur des produits Cisco. Si votre pile n'est pas Cisco, ou s'il vous faut une API plutôt qu'un formulaire web, c'est là que la comparaison commence.
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
isMalicious vs urlscan.io : analyse d'URL en sandbox et détection de phishing comparées
urlscan.io exécute une URL en sandbox et capture le DOM. isMalicious y ajoute un verdict, une analyse par IA, le suivi de la chaîne de redirections et un flux de blocklist. Voici comment les deux s'articulent.
isMalicious vs GreyNoise : scoring du bruit IP et API de threat intelligence comparés
GreyNoise qualifie le bruit de fond d'Internet ; isMalicious y ajoute des verdicts, le WHOIS, l'historique DNS et le contexte ransomware. Un comparatif orienté SOC pour les équipes de triage.
Vishing SSO et vol de données SaaS : surveiller les domaines avant l'appel au support
Les campagnes de vishing SSO façon ShinyHunters montrent comment de faux domaines de connexion, l'abus d'enrôlement MFA et l'accès SaaS mènent au vol de données. La surveillance des domaines donne aux défenseurs une alerte précoce.
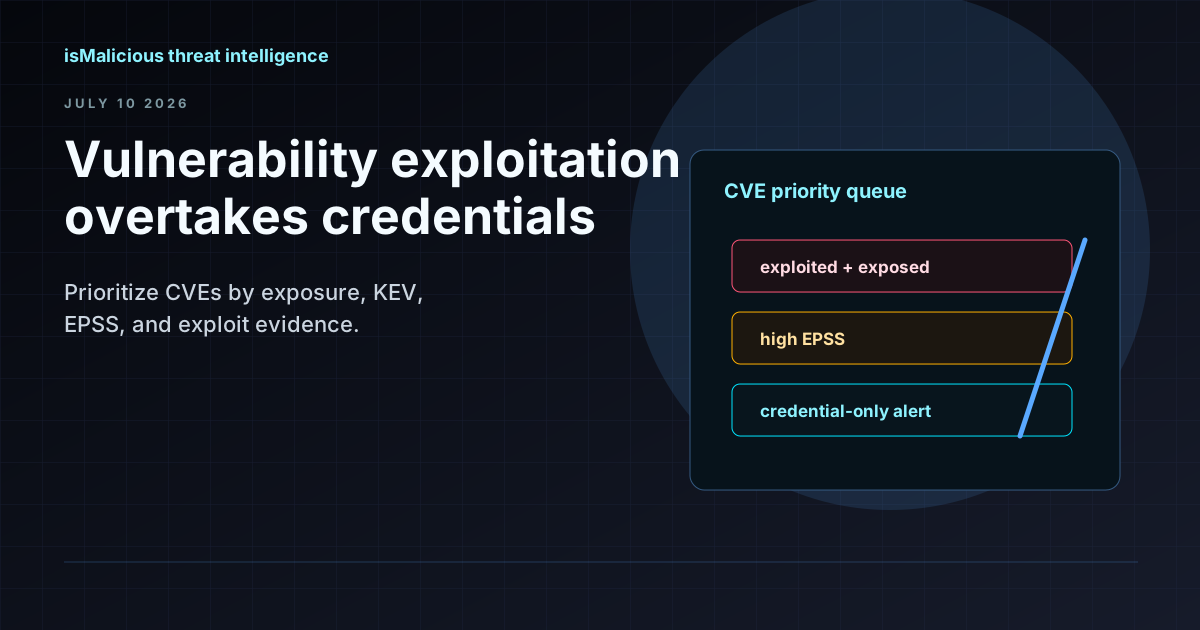
Quand l'exploitation de vulnérabilités dépasse les identifiants : la priorisation des CVE en 2026
Le Verizon DBIR place l'exploitation de vulnérabilités parmi les principales voies de compromission. CVE Watch, KEV, EPSS et le contexte d'exposition aident les équipes à patcher ce que les attaquants utilisent réellement.

Cartographie des menaces liées à l'IA agentique : MITRE ATT&CK exige des workflows riches en preuves
Anthropic a cartographié l'activité cyber assistée par IA sur MITRE ATT&CK et identifié des angles morts autour de l'orchestration autonome. Les équipes SOC ont besoin de synthèses IA adossées aux preuves, pas de verdicts sans fondement.
Les revenus du ransomware augmentent : les courtiers d'accès initial rendent la threat intelligence urgente
Les chiffres de revenus ransomware du T1 2026 révèlent un marché de l'accès arrivé à maturité. Les défenseurs ont besoin de renseignement ransomware, de surveillance de domaines, de blocklists et d'enrichissement par API avant que le chiffrement ne commence.

Infostealer macOS AMOS : ClickFix montre pourquoi la réputation des hash doit couvrir les Mac des développeurs
AMOS et les autres infostealers macOS transforment l'ingénierie sociale en vol d'identifiants. La réputation des hash de fichiers, le scan d'URL et l'intelligence sur les domaines aident les équipes à réagir avant que les jetons volés ne se propagent.
Exploitation de BlueHammer dans Defender : le SLA de patch de juillet 2026 pour les parcs Windows
La couverture médiatique de BlueHammer montre pourquoi le patching des endpoints, le contexte CISA KEV, CVE Watch et l'enrichissement des IOC doivent fonctionner ensemble quand une élévation de privilèges locale devient un mode opératoire ransomware.
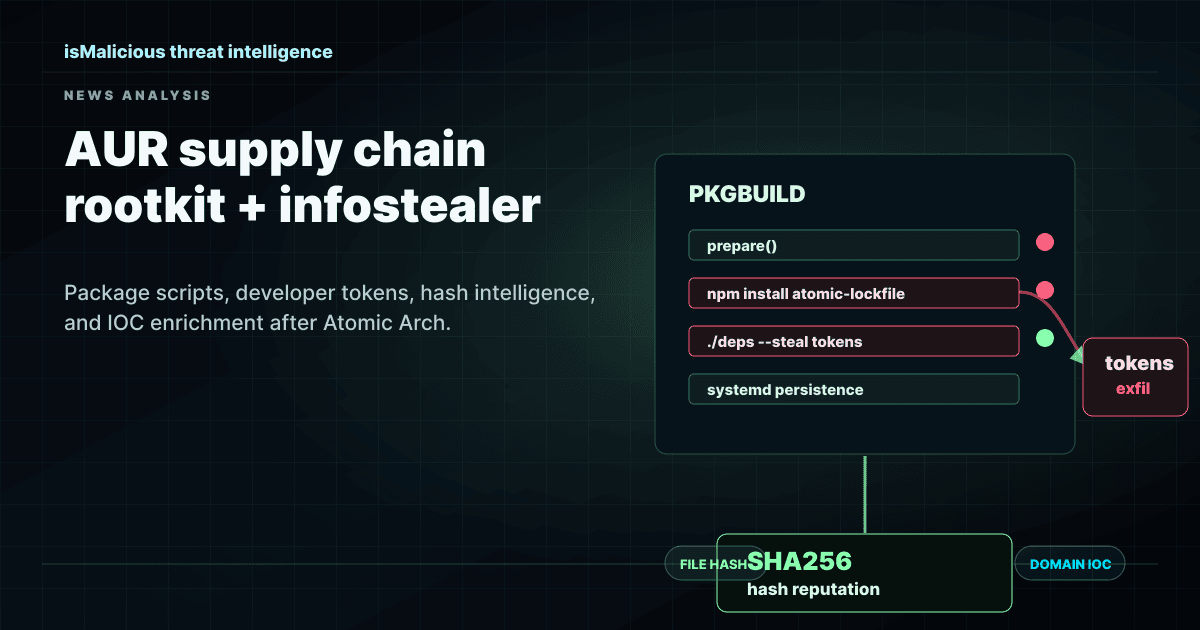
Campagne rootkit et infostealer sur l'AUR d'Arch : la défense de la chaîne d'approvisionnement commence par le renseignement sur les hachages
La compromission de l'Arch User Repository en juin 2026 montre pourquoi la sécurité de la chaîne d'approvisionnement exige une revue des paquets, une réputation des hachages de fichiers, une protection des identifiants développeurs et un enrichissement rapide des IOC.
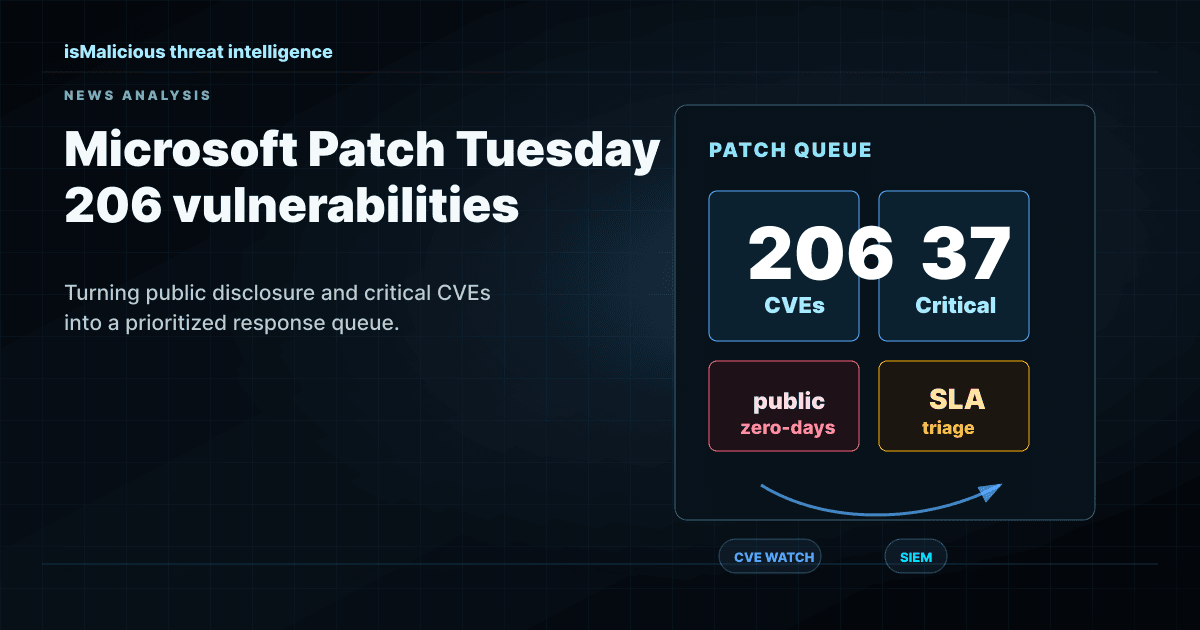
Patch Tuesday Microsoft de juin 2026 : transformer 206 vulnérabilités en file de priorités pour le SOC
Microsoft a corrigé 206 vulnérabilités en juin 2026, dont des zero-days divulgués publiquement. Les équipes sécurité ont besoin de CVE Watch, du contexte KEV, de preuves d'exploitation et d'enrichissement pour éviter la fatigue du patch.

Le CISA KEV ajoute des failles Cisco, Chrome et Arista : comment prioriser l'exploitation active
La CISA a ajouté au catalogue KEV des vulnérabilités Cisco SD-WAN, Google Chromium V8 et Arista EOS en juin 2026. Voici comment les équipes SOC et gestion des vulnérabilités doivent transformer ce signal en action.

Zero-day Oracle PeopleSoft : la CVE-2026-35273 montre pourquoi CVE Watch a besoin de l'enrichissement d'IOC
Les rapports d'exploitation de la CVE-2026-35273 dans PeopleSoft montrent comment la gestion des vulnérabilités, la ransomware intelligence, l'enrichissement d'IP et la réponse à incident doivent fonctionner de concert.

Démantèlement d'Outsider Enterprise : l'infrastructure de phishing dopée à l'IA est devenue un problème de réputation de domaine
Le démantèlement d'Outsider Enterprise par le FBI, Google et Black Lotus Labs montre pourquoi la défense contre le phishing IA passe par le scan d'URL, la vérification de réputation de domaine, les blocklists et un enrichissement rapide par API.

Cyberattaques assistées par IA et MITRE ATT&CK : transformer les nouvelles cartographies de menaces en actions SOC
Les menaces assistées par IA sont désormais traduites dans le langage ATT&CK, mais une cartographie n'a de valeur que si elle alimente l'enrichissement, la détection, le tri et les workflows de réponse.
API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.