Les botnets expliqués : votre ordinateur fait-il partie d'une armée de zombies ?
Les botnets sont des réseaux d'appareils infectés pilotés par des cybercriminels. Découvrez comment ils fonctionnent, à quoi ils servent et comment vérifier si votre IP est impliquée.

L'armée de zombies
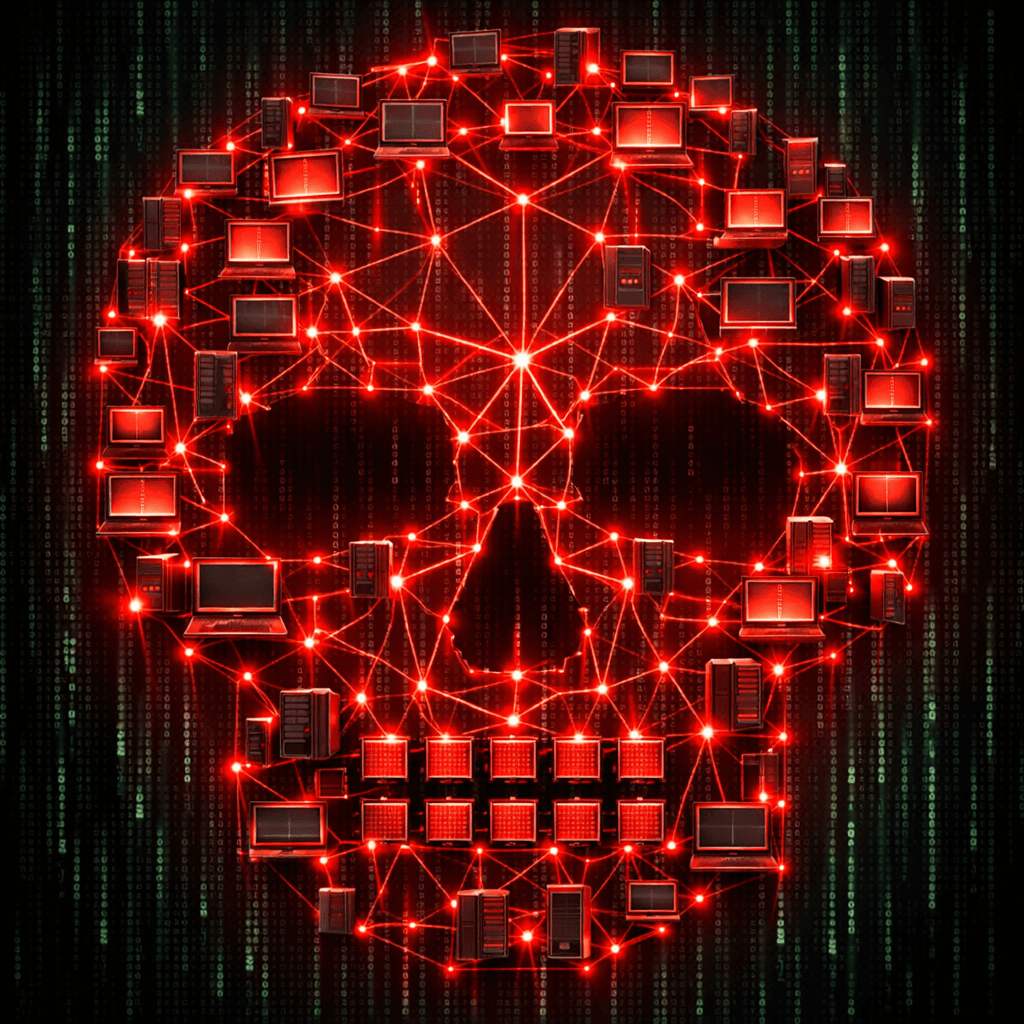
Votre ordinateur travaille peut-être pour un criminel en ce moment même, sans que vous en sachiez rien. Un botnet est un ensemble d'appareils connectés à Internet (PC, serveurs, objets connectés) qui ont été infectés et sont pilotés par un même attaquant.
À quoi servent les botnets ?
Pris isolément, un appareil infecté (un « bot ») a une capacité limitée. Réunis, des milliers de bots peuvent causer des dégâts à grande échelle :
- Attaques DDoS : submerger un site web de trafic pour le mettre hors ligne.
- Campagnes de spam : envoyer des millions d'e-mails de phishing.
- Credential stuffing : tester des mots de passe volés sur Netflix, des sites bancaires ou des plateformes de jeu.
Comment les appareils sont enrôlés
- Mots de passe faibles : les objets connectés (caméras intelligentes, par exemple) conservent souvent des mots de passe par défaut du type
admin/admin. Les bots scannent le web à leur recherche. - Logiciels non patchés : exploitation de failles de sécurité dans votre navigateur ou votre OS.
- Malware : le téléchargement d'un « jeu gratuit » qui embarque un installeur de botnet.
Les signes d'une infection
- Internet lent : votre bande passante sert à attaquer d'autres cibles.
- Ventilateur qui s'emballe : votre processeur tourne à plein régime alors que vous ne faites rien.
- Pop-ups étranges : publicités ou messages inattendus.
Comment vérifier et nettoyer
- Vérifiez votre IP : utilisez notre outil de réputation d'IP pour voir si votre adresse IP publique a été signalée pour du spam ou une activité de botnet.
- Mettez tout à jour : gardez votre OS et votre antivirus à jour.
- Redémarrez : certains malwares visant l'IoT ne résident qu'en mémoire. Un simple redémarrage suffit parfois à s'en débarrasser (mais changer le mot de passe reste indispensable pour éviter une réinfection).
Ne laissez pas votre appareil servir de pion dans une cyberguerre. Sécurisez vos équipements et surveillez la réputation de votre réseau.
Articles associés
 Marchés de logs d'infostealer : comment les identifiants d'entreprise volés finissent en vente
Les marchés de stealer logs explosent en 2026, en négociant cookies, mots de passe et sessions SaaS volés qui alimentent l'accès initial des ransomwares et contournent le MFA.
 Des extensions de navigateur malveillantes volent les cookies de session : guide de détection
Des extensions rebrandées collectent cookies de session et jetons OAuth après une mise à jour silencieuse. Voici comment les détecter et y répondre avant même que l'EDR ne les voie.
 Infostealer macOS AMOS : ClickFix montre pourquoi la réputation des hash doit couvrir les Mac des développeurs
AMOS et les autres infostealers macOS transforment l'ingénierie sociale en vol d'identifiants. La réputation des hash de fichiers, le scan d'URL et l'intelligence sur les domaines aident les équipes à réagir avant que les jetons volés ne se propagent.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines