Le blog du renseignement sur les menaces
Recherche, analyses et nouveautés de l’équipe isMalicious. Page 11 sur 11.


Threat intelligence pour les PME : une sécurité de niveau entreprise à petit budget
Les PME affrontent les mêmes cybermenaces que les grands groupes avec une fraction des ressources. Découvrez comment une threat intelligence abordable et des choix de sécurité pertinents peuvent rétablir l'équilibre.

Menaces de sécurité sur les cryptomonnaies et le Web3
L'écosystème Web3 fait face à des menaces spécifiques, des wallet drainers aux rug pulls. Découvrez comment identifier les domaines crypto malveillants, détecter les arnaques et vous protéger, vous et vos utilisateurs, contre la fraude sur blockchain.

Menaces de sécurité cloud : protéger une infrastructure multi-cloud
Les environnements cloud font face à des défis de sécurité spécifiques, des erreurs de configuration aux attaques de cryptominage. Découvrez comment superviser vos actifs cloud, détecter les menaces et protéger votre infrastructure multi-cloud grâce au threat intelligence.

Détection des bots et prévention de l'usurpation de comptes
Les bots automatisés alimentent le credential stuffing, l'usurpation de comptes et la fraude à très grande échelle. Découvrez comment la réputation IP et la threat intelligence permettent d'identifier et de bloquer l'automatisation malveillante avant qu'elle ne compromette vos utilisateurs.
Sécurité DNS et threat intelligence : bloquer les malwares au niveau du résolveur
Le DNS est la première ligne de défense contre les malwares et le phishing. Découvrez comment le DNS protecteur et les blocklists de threat intelligence stoppent les menaces avant qu'elles n'atteignent votre réseau, avec des guides d'intégration pour Pi-hole, AdGuard et le DNS d'entreprise.

Compromission de la messagerie d'entreprise : la menace à plusieurs milliards
Les attaques BEC coûtent chaque année des milliards aux organisations, via des usurpations d'identité et de l'ingénierie sociale très abouties. Découvrez comment la détection des domaines usurpés et la threat intelligence protègent votre organisation contre la fraude au président et les fausses factures.

Détection des attaques sur la chaîne d'approvisionnement : de SolarWinds à MOVEit
Les attaques sur la chaîne d'approvisionnement sont devenues l'arme de prédilection des acteurs de menace sophistiqués. Découvrez comment détecter un fournisseur compromis, surveiller le risque tiers et protéger votre organisation avant que vos prestataires ne deviennent votre vulnérabilité.
Cyberattaques dopées à l'IA : comment les attaquants exploitent le machine learning
Les cybercriminels transforment l'intelligence artificielle en arme pour lancer des attaques sophistiquées à une échelle inédite. Découvrez comment fonctionnent les menaces assistées par IA et comment la threat intelligence vous aide à vous en défendre.

Renforcer le Zero Trust par l'analyse de réputation des IP et domaines malveillants
La sécurité Zero Trust exige une vérification permanente. Découvrez comment l'intégration des contrôles de réputation d'IP et de domaines malveillants renforce votre threat intelligence et bloque le phishing.

Détection et prévention des ransomwares : une stratégie de défense complète
Apprenez à détecter les menaces ransomware avant qu'elles ne chiffrent vos données. Découvrez des techniques de prévention éprouvées, les signaux d'alerte précoces et comment la threat intelligence protège votre organisation d'attaques ransomware coûteuses.
Sécurité des certificats SSL : identifier les vulnérabilités et les erreurs de configuration
Les certificats SSL sont essentiels à la sécurité des communications web, mais les erreurs de configuration et les vulnérabilités exposent vos utilisateurs à des risques sérieux. Découvrez comment identifier, évaluer et corriger les problèmes de sécurité des certificats SSL avant que les attaquants ne les exploitent.

Vulnérabilités zero-day : détection, réponse et threat intelligence
Les vulnérabilités zero-day comptent parmi les plus grands défis de la cybersécurité. Découvrez comment détecter les tentatives d'exploitation, réagir efficacement et exploiter la threat intelligence pour protéger votre organisation contre les menaces inconnues.
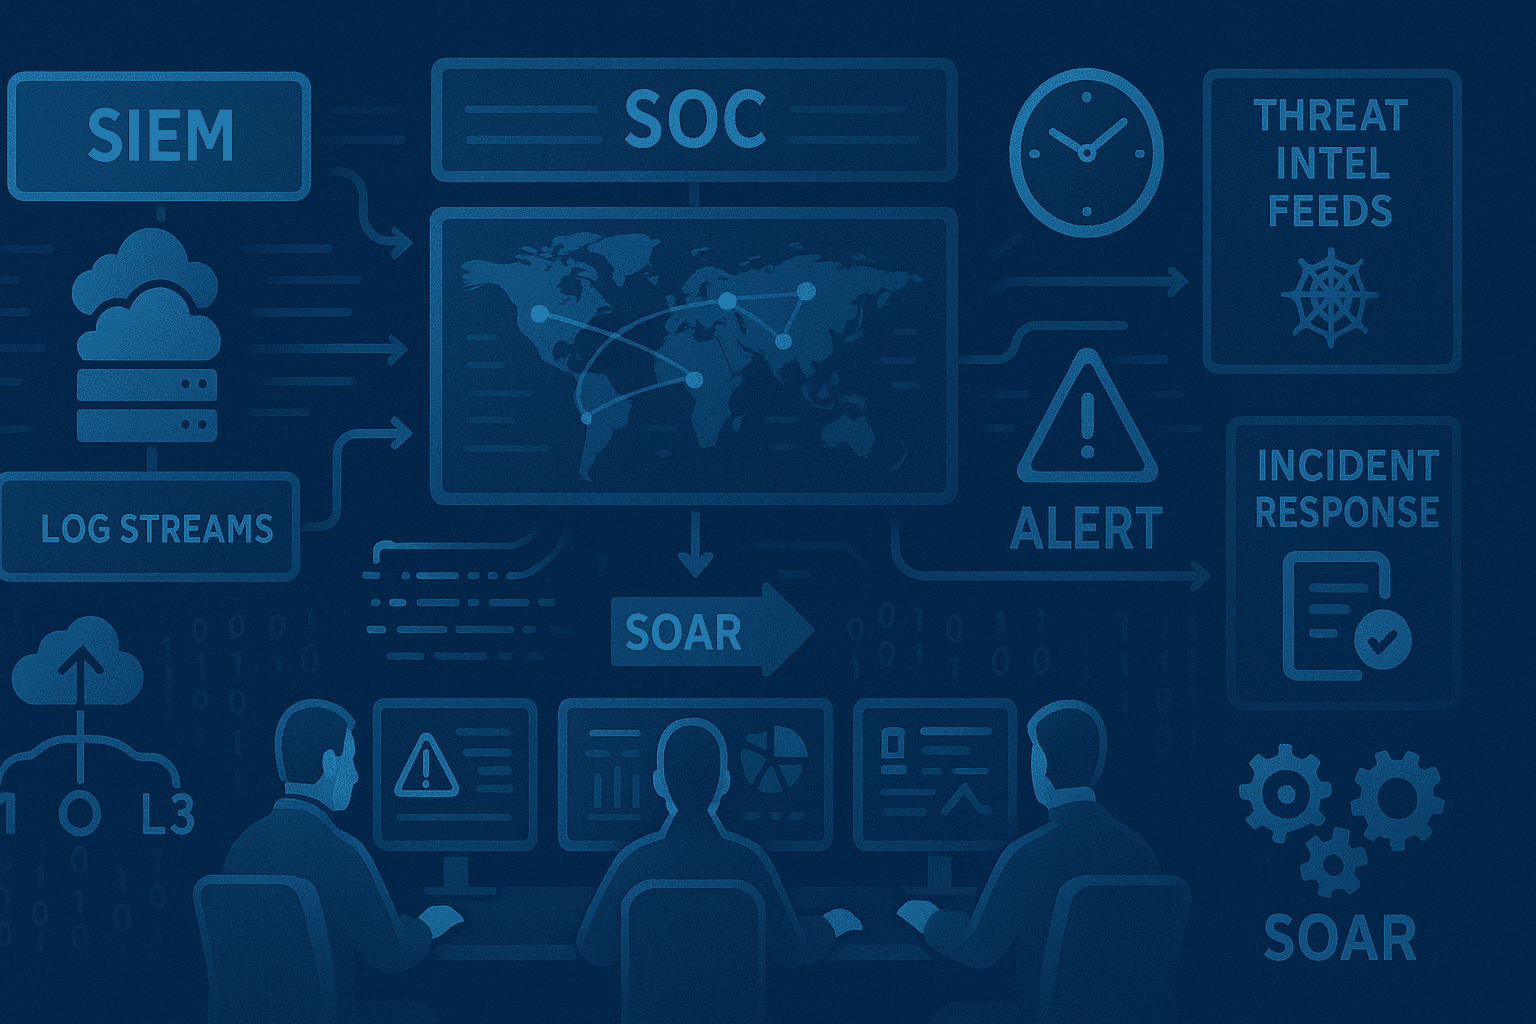
Construire un SOC moderne avec la threat intelligence : guide pratique
Découvrez comment bâtir un centre opérationnel de sécurité (SOC) efficace, alimenté par la threat intelligence. Outils indispensables, processus et bonnes pratiques pour détecter, analyser et traiter les cybermenaces en temps réel.
Intégration d'API de threat intelligence : automatisez votre sécurité
Découvrez comment l'intégration d'API de threat intelligence peut transformer votre infrastructure de sécurité. Bonnes pratiques pour la détection automatisée des menaces, la surveillance continue et une intégration documentée à vos systèmes existants.
Comprendre la dangerosité d'une IP : une nouvelle façon de protéger votre réseau.
Découvrez comment l'évaluation de la dangerosité potentielle d'une adresse IP protège vos systèmes contre les cybermenaces. Tour d'horizon des indicateurs, des méthodes et des outils qui permettent d'identifier les IP malveillantes et d'agir en amont.
Abonnez-vous à notre newsletter
Chaque semaine, l’essentiel du renseignement sur les menaces dans votre boîte mail.