Campagnes chinoises contre les équipements de périphérie : DNS passif et certificats en alerte précoce
Les avertissements du renseignement néerlandais sur la capacité cyber chinoise confirment une priorité défensive concrète : surveiller les équipements de périphérie, les VPN, les routeurs, l'historique DNS et la réutilisation de certificats.
Gouvernance du shadow AI : comment les équipes sécurité détectent le risque sans bloquer l'innovation
Le shadow AI est le nouveau shadow IT : adoption rapide, visibilité faible et risque sérieux de fuite de données. Les équipes sécurité ont besoin de découverte, d'intelligence sur les domaines, de politique, de formation et de surveillance.
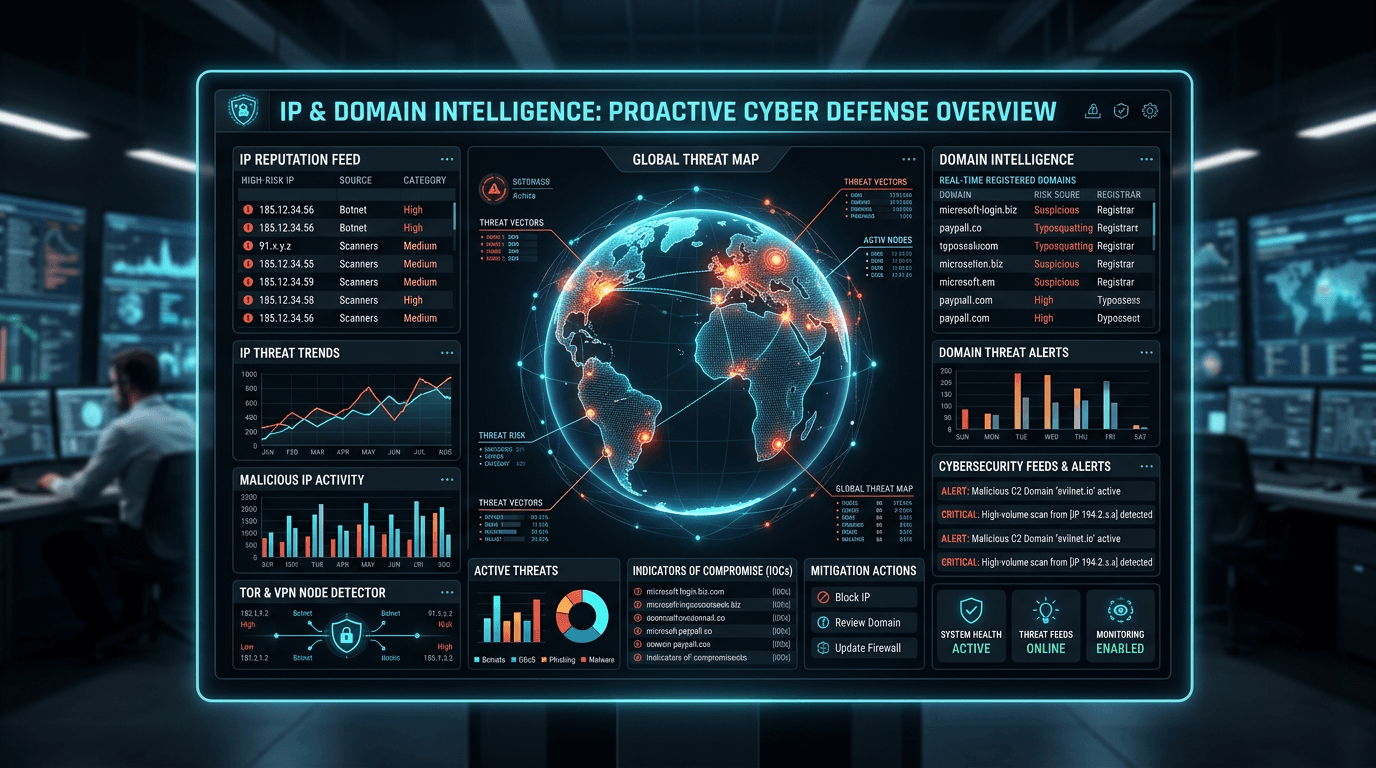
Intelligence IP et domaine : bâtir une cyberdéfense proactive
Une sécurité réactive condamne les organisations à rester perpétuellement en retard sur les attaquants. Découvrez comment la combinaison de l'intelligence IP et de l'intelligence domaine fait passer votre posture de sécurité de la réponse à incident réactive à la prévention proactive des menaces, celle qui arrête les attaques avant qu'elles ne commencent.