Campagnes chinoises contre les équipements de périphérie : DNS passif et certificats en alerte précoce
Les avertissements du renseignement néerlandais sur la capacité cyber chinoise confirment une priorité défensive concrète : surveiller les équipements de périphérie, les VPN, les routeurs, l'historique DNS et la réutilisation de certificats.
 Équipe isMalicious
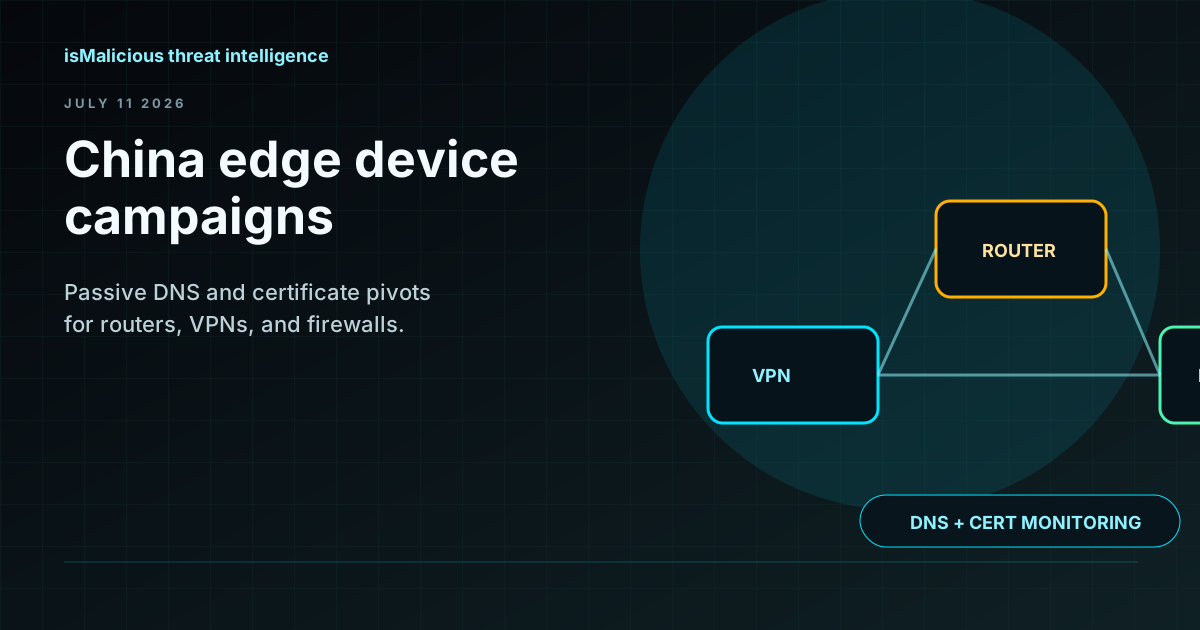
La cyberdéfense face aux États paraît souvent relever de la stratégie, mais le premier contrôle est en général très concret : savoir ce qui est exposé. The Record rapporte que le renseignement néerlandais évalue les capacités cyber offensives de la Chine comme comparables à celles des États-Unis, et alerte sur des campagnes visant les équipements de périphérie tels que les routeurs, les pare-feux et les solutions VPN.
Le sujet est important parce que ces équipements cumulent trois propriétés délicates : ils sont exposés sur Internet, ils sont sensibles sur le plan opérationnel, et ils sont souvent surveillés moins finement que les serveurs ou les postes de travail. Une appliance compromise peut offrir un accès durable, une visibilité sur le trafic, la capture d'identifiants ou un point de rebond vers les réseaux internes.
Le risque lié aux équipements de périphérie commence par l'inventaire
La première question est élémentaire : quels routeurs, passerelles VPN, pare-feux, répartiteurs de charge et boîtiers d'accès distant sont exposés sur Internet ? La seconde est plus difficile : quelles versions, quels plugins, quelles méthodes d'authentification et quelles interfaces d'administration sont actifs ?
Les équipes sécurité doivent suivre :
- le produit et la version de firmware ;
- l'exposition de l'interface d'administration ;
- la politique de MFA et d'accès administrateur ;
- l'état des avis éditeurs ;
- le contexte KEV et les exploits publics ;
- l'historique des certificats et du DNS ;
- la couverture de journalisation ;
- les procédures de sauvegarde et de reconstruction.
Appuyez-vous sur CVE Watch pour les vulnérabilités pertinentes et sur la domain intelligence pour les infrastructures liées aux tentatives d'exploitation.
Le DNS et les certificats révèlent les liens entre infrastructures
Les attaquants font tourner leurs infrastructures, mais les relations fuient à travers le DNS, les certificats, l'hébergement et les schémas de nommage. L'historique DNS montre vers quoi pointait un domaine avant le déclenchement d'une alerte. Les données de certificats révèlent des noms réutilisés, des émetteurs récurrents ou des habitudes opérationnelles. La réputation d'adresses IP indique si une source appartient à des réseaux de scan, d'hébergement, de proxy ou fortement associés à des abus.
Pour les incidents impliquant des équipements de périphérie, enrichissez :
- les adresses IP sources sollicitant les chemins d'administration ;
- les domaines de rappel présents dans les journaux d'appliance ;
- les noms de certificats suspects ;
- les URL relevées dans les tentatives d'exploitation ;
- les adresses IP associées à des anomalies de connexion VPN.
Reliez ensuite cet enrichissement à la réponse à incident et au SIEM. Les journaux d'appliance sont trop pauvres pour être analysés sans contexte.
Quand escalader
Escaladez une alerte sur un équipement de périphérie dès que plusieurs signaux faibles convergent. Par exemple : une connexion d'administration depuis une IP suspecte suivie d'une résolution DNS vers un hôte inconnu, un retard de firmware combiné à une activité d'exploitation publique, ou un nouveau certificat sur un portail imitant une page de connexion éditeur. Tout signe de trafic sortant d'un routeur, d'un pare-feu ou d'une appliance VPN vers une infrastructure de mauvaise réputation mérite un examen immédiat.
La réponse à incident doit préserver la configuration de l'appliance, les journaux, la version de firmware, les modifications de comptes administrateur et, lorsque c'est possible, les captures réseau. Si une compromission est plausible, prévoyez la rotation des identifiants et la reconstruction. Beaucoup d'appliances sont difficiles à déclarer saines après un accès privilégié.
Surveiller avant la vague d'exploitation
Beaucoup de campagnes visant les équipements de périphérie commencent par du scan et de la sélection de cibles. Les défenseurs doivent guetter :
- des sondages répétés contre des chemins spécifiques d'appliances ;
- des tentatives d'authentification depuis de nouvelles zones géographiques ;
- des échecs de connexion d'administration suivis d'un succès ;
- du trafic sortant d'appliances vers des hôtes inconnus ;
- des changements soudains de certificats ;
- des domaines fraîchement enregistrés imitant des éditeurs ou des portails.
Utilisez les workflows IP / Domain Checker pour enrichir rapidement ces signaux. Une adresse IP source isolée peut n'être que du bruit. Un ensemble de domaines, de scans et de rappels liés entre eux constitue une investigation.
Passage à l'action
Surveillez les domaines, les URL et les certificats autour de votre parc d'équipements de périphérie. Utilisez l'historique DNS, la réputation d'adresses IP et l'enrichissement par API pour passer d'un inventaire d'exposition à une véritable alerte précoce.
Questions fréquentes
- Pourquoi les équipements de périphérie sont-ils des cibles fréquentes pour les acteurs étatiques ?
- Les routeurs, pare-feux, passerelles VPN et appliances sont exposés, difficiles à superviser, lents à patcher, et occupent souvent des positions privilégiées dans le réseau.
- Quelle télémétrie aide à détecter les campagnes visant les équipements de périphérie ?
- La télémétrie utile comprend les journaux du plan d'administration, l'authentification VPN, l'historique DNS, la réutilisation de certificats, la réputation des adresses IP sources, les versions de firmware et les rappels sortants.
- En quoi le DNS passif peut-il aider ?
- Le DNS passif met en évidence les relations historiques entre domaines et adresses IP, ce qui aide les analystes à regrouper les infrastructures et à identifier des domaines liés avant même qu'ils n'apparaissent dans une alerte directe.
- Comment isMalicious accompagne-t-il les investigations sur les équipements de périphérie ?
- isMalicious fournit la réputation d'adresses IP, la domain intelligence, l'historique DNS, l'analyse d'URL et l'enrichissement par API pour les équipes SOC et de réponse à incident.
Articles associés
 Smart Lookup : vérifier tout indicateur depuis une recherche
Collez une IP, un domaine, une URL, un email, un téléphone, un wallet, un hash ou un message suspect complet. Smart Lookup ouvre le bon rapport de menace.
 Rapports composites : trier plusieurs IOC ensemble
Un message de phishing ou une alerte contient rarement un seul indicateur. Utilisez un rapport composite pour cadrer plusieurs IOC sans perdre les preuves propres à chaque résultat.
 Regroupement d'infrastructures malveillantes : comment le DNS passif, les certificats TLS et les ASN révèlent des campagnes partagées
Une IP de C2 isolée est un indice ; des schémas de signature partagés et des co-occurrences DNS forment une carte. Ce guide explique comment les défenseurs regroupent des infrastructures sans courir après des fantômes, et comment documenter leurs conclusions pour la réponse à incident, la threat intelligence et les transmissions aux autorités.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines