Métriques SOC : quels indicateurs suivre pour la cybersécurité
Un SOC efficace ne se juge pas au volume d’alertes. Voici les KPI utiles pour mesurer la détection, la réponse et l’amélioration continue — sans noyer l’équipe sous les tableaux de bord inutiles.

Le centre d’opérations de sécurité (SOC) est souvent évalué sur des métriques trompeuses — nombre de tickets fermés, heures travaillées — qui ne disent rien de la réduction du risque. Pour piloter un SOC moderne, il faut un équilibre entre indicateurs opérationnels (charge, qualité du triage) et indicateurs de sécurité (couverture, temps de détection et de correction).
Indicateurs de processus
- MTTD (Mean Time to Detect) : délai entre le début d’une activité malveillante et sa détection par le SOC.
- MTTR (Mean Time to Respond) : temps jusqu’à la neutralisation ou le confinement — à segmenter par gravité.
- Taux de faux positifs par règle ou par source : une source qui génère 95 % de bruit mérite un recalibrage.
- File d’attente : âge du plus ancien incident non assigné ; signal critique de sous-effectif ou de mauvaise priorisation.
Indicateurs de couverture
- Couverture MITRE ATT&CK : part des tactiques techniques testées en purple team pour lesquelles vous avez une détection documentée.
- Enrichissement des alertes : pourcentage d’alertes où le contexte (réputation IP/domaine, utilisateur, actifs) est disponible en un clic — moins l’analyste jongle entre outils, plus le MTTR baisse.
Qualité plutôt que quantité
Un SOC qui « réussit » en fermant des milliers d’alertes triviales peut masquer une défaillance de détection sur les incidents sérieux. Ajoutez des revues périodiques :
- Incidents non détectés par le SOC mais révélés par un tiers (client, autorité, ransomware).
- Red team ou exercices tabletop pour valider les chaînes d’escalade.
Comment la threat intelligence nourrit les métriques
Des flux CTI de qualité améliorent le rapport signal/bruit et réduisent les investigations oiseuses. L’intégration d’APIs de réputation (isMalicious, flux IOC, etc.) permet de mesurer concrètement : temps gagné par analyste, taux d’escalade justifiée, alignement avec les campagnes observées dans votre secteur.
Conclusion
Choisissez quelques KPI alignés sur vos objectifs (conformité, résilience, réduction des pertes) et revoyez-les trimestriellement. Un tableau de bord utile est celui que les analystes consultent sans y passer plus de quelques minutes par jour — le reste doit servir au management et à la preuve d’amélioration continue.
Articles associés
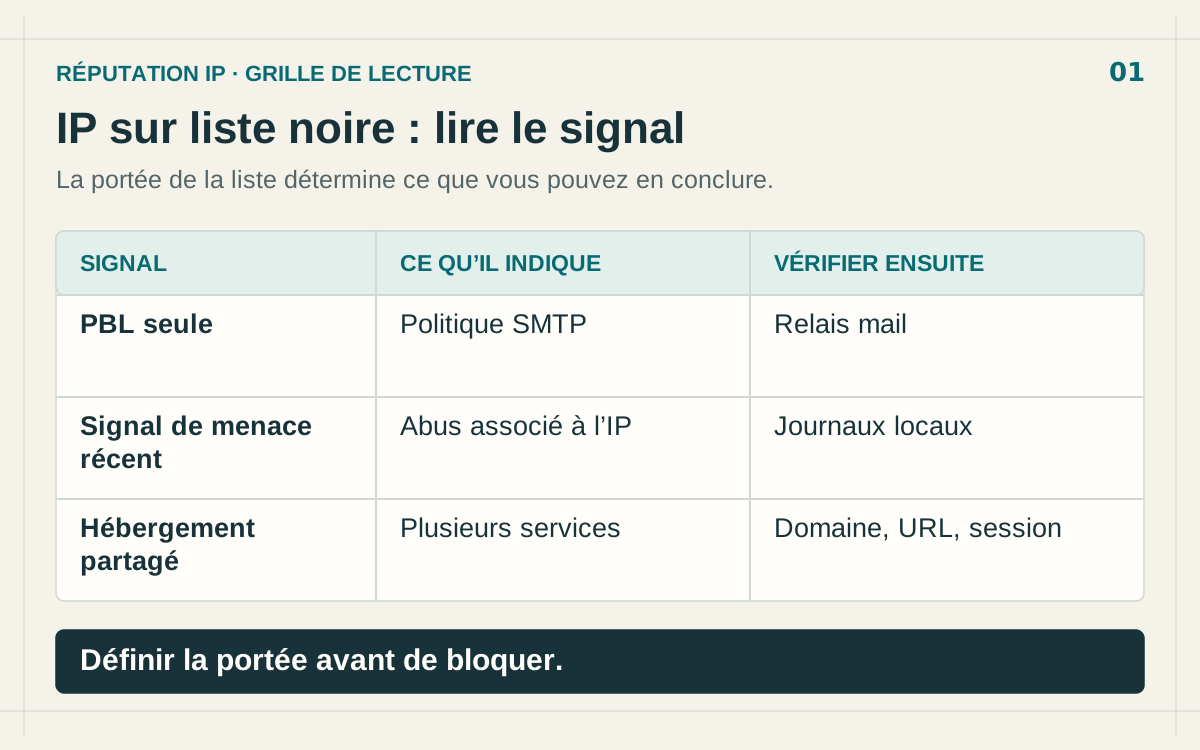 IP blacklistée : vérifier un faux positif avant de bloquer
DNSBL, IP partagée, signal ancien ou erreur de requête : identifiez la cause d’une IP blacklistée et choisissez une réponse adaptée.
 Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
 API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines