Piratage cognitif : la bataille pour votre esprit
Le piratage cognitif vise l'utilisateur, pas la machine. Il manipule la perception et la prise de décision par la désinformation et les leviers psychologiques.

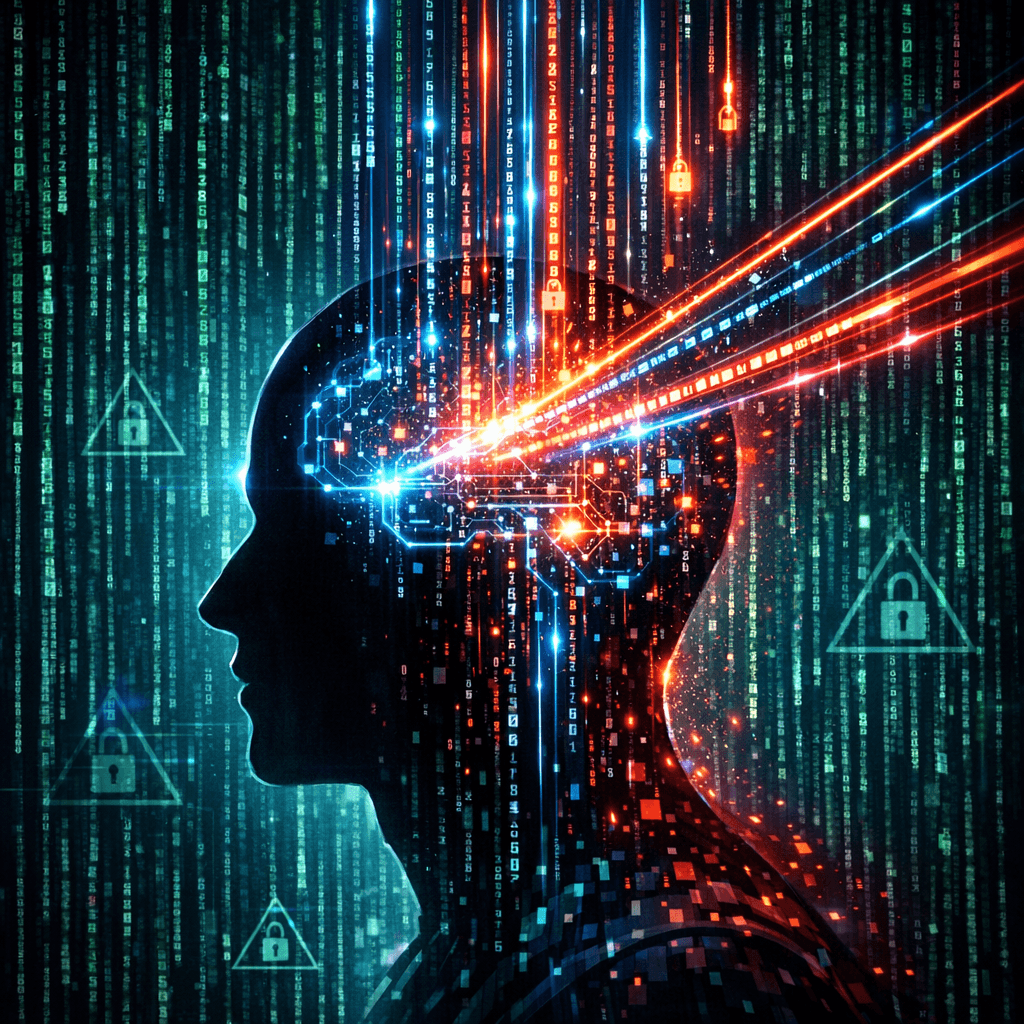
Pirater le système d'exploitation humain
Le hacking traditionnel exploite des vulnérabilités logicielles. Le piratage cognitif, lui, exploite des vulnérabilités psychologiques. L'objectif n'est pas de voler des données, mais de modifier un comportement — vous faire cliquer, voter, acheter ou paniquer.
Les techniques d'influence
- Désinformation : diffuser des informations délibérément fausses pour semer la confusion.
- Ingénierie sociale : manipuler des individus pour leur faire divulguer des informations confidentielles.
- Dark patterns : des interfaces conçues pour pousser l'utilisateur à des actions non voulues (par exemple, des abonnements impossibles à résilier).
Le rôle de l'IA
L'IA a accéléré le piratage cognitif. Les deepfakes permettent de fabriquer des vidéos convaincantes de dirigeants ordonnant des virements bancaires. Les chatbots peuvent engager des milliers de personnes simultanément avec une propagande personnalisée.
Défense : le pare-feu humain
- Sensibilisation à la sécurité : apprendre aux collaborateurs à reconnaître les tactiques de manipulation.
- Vérification : toujours confirmer les demandes d'actions sensibles via un second canal.
- Scepticisme : traiter avec prudence toute sollicitation émotionnelle non sollicitée.
À lire également
Articles associés
 Proxy, VPN, Tor et IP de datacenter : une matrice de décision pour vos règles WAF, fraude et SIEM (sans casser les vrais utilisateurs)
Toute IP « datacenter » n'est pas malveillante, et tout nœud de sortie Tor n'est pas un fraudeur. Ce guide en forme de matrice vous aide à combiner les signaux de type d'IP avec la réputation et le contexte produit, pour des décisions de sécurité plus sûres et explicables.
- Sécurité de l'IoT médical : le risque critique pour la sécurité des patients
Les dispositifs médicaux connectés (IoMT) introduisent des vulnérabilités critiques pour la vie humaine au sein des réseaux hospitaliers. Des IRM aux pompes à insuline, ce guide analyse les défis spécifiques de la sécurisation des firmwares hérités et des systèmes d'exploitation non corrigés.
 Cybersécurité automobile : pirater les voitures connectées en 2026
Les voitures devenant des centres de données sur roues, la surface d'attaque s'étend au groupe motopropulseur, à l'infodivertissement et aux systèmes de mise à jour OTA. Nous analysons les vulnérabilités d'injection sur le bus CAN et les risques de sécurité des protocoles de communication V2X.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines