Comment les pirates utilisent le « typosquatting » pour vous piéger (et comment le repérer)
Le typosquatting mise sur vos doigts qui dérapent. Découvrez comment les attaquants enregistrent des domaines sosies pour voler vos données, et comment vérifier une URL avant de cliquer.

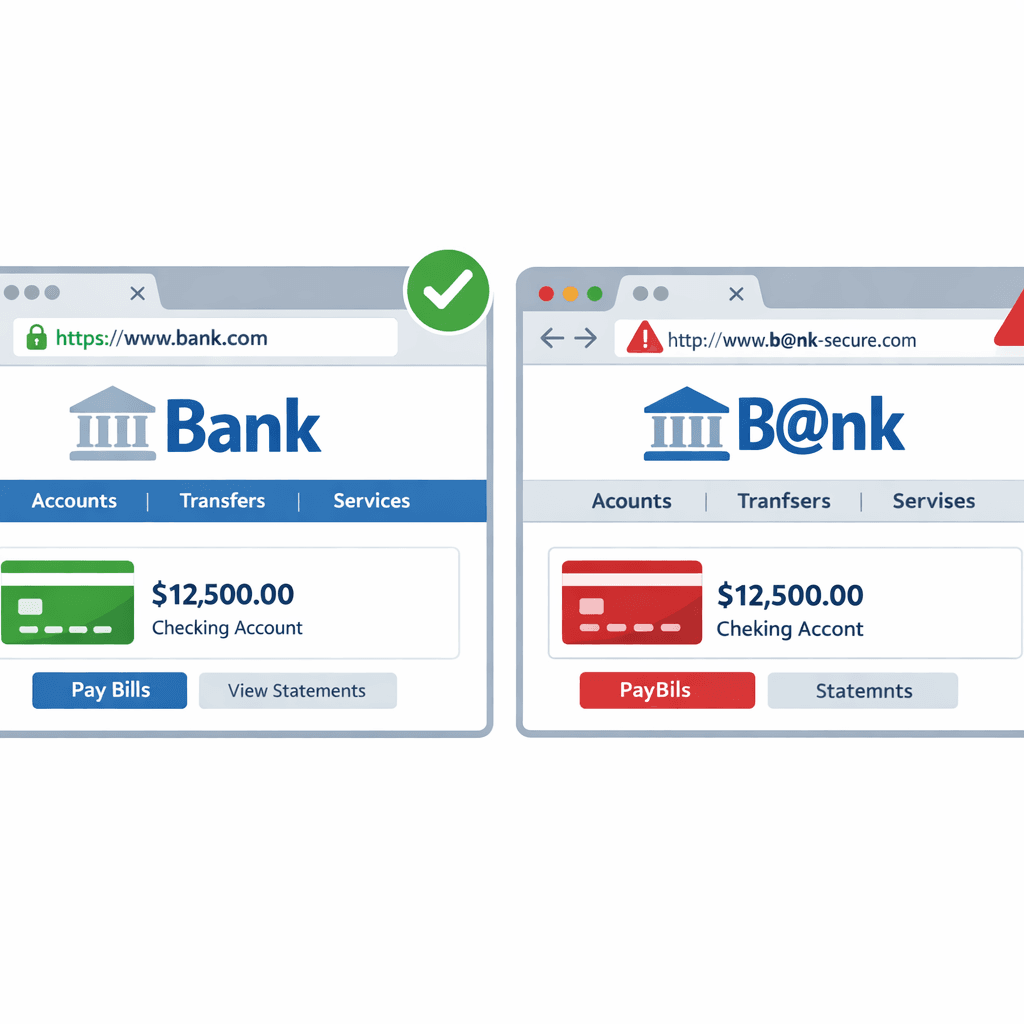
L'art de la faute de frappe
Vous est-il déjà arrivé de taper gogle.com au lieu de google.com ? Les pirates comptent là-dessus. Le typosquatting (ou détournement d'URL) est une technique où les attaquants enregistrent des domaines très proches de ceux de sites populaires, en espérant que vous commettiez une erreur de saisie.
Les tactiques de typosquatting les plus courantes
- La touche oubliée :
facebok.com(il manque un « o »). - Le doigt qui dérape :
twitter.comcontretwiiter.com(touches voisines sur le clavier). - La mauvaise extension :
amazon.netau lieu deamazon.com. - La combinaison :
apple-support.com(ajout de mots pour faire officiel).
Le danger
Si vous atterrissez sur un site typosquatté, il peut ressembler trait pour trait à l'original.
- Phishing : vous saisissez vos identifiants, et le pirate les récupère.
- Malware : le site télécharge automatiquement un virus sur votre machine.
- Fraude publicitaire : vous êtes bombardé de publicités indésirables.
Comment repérer un faux domaine
- Vérifiez l'URL : examinez attentivement la barre d'adresse. Est-ce bien
microsoft.comou plutôtrnicrosft.com? - Utilisez un scanner d'URL : avant de cliquer sur un lien reçu par e-mail, copiez-le et collez-le dans notre scanner d'URL. Nous vous dirons si le domaine est suspect ou malveillant.
- Mettez vos sites importants en favoris : ne tapez pas l'URL de votre banque à chaque fois. Passez par un favori pour être certain d'arriver au bon endroit.
Vos yeux peuvent être trompés, mais les données, elles, ne mentent pas. Vérifiez toujours le domaine avant de faire confiance au site.
Articles associés
 Comment utiliser un flux NRD pour détecter le phishing avant qu'il n'atteigne la boîte mail
Les domaines récemment enregistrés sont le point de départ de la plupart des campagnes de phishing. Ce guide détaille les workflows NRD pour la surveillance de marque, l'hygiène des passerelles mail et le triage SOC — sans transformer l'âge du domaine en règle de blocage brutale.
 Usurpation de marque et domaines similaires : guide pratique de surveillance pour les équipes sécurité, juridique et fraude
Les typosquats et les homoglyphes coûtent trois fois rien à enregistrer et très cher à ignorer. Découvrez comment détecter, prioriser et faire tomber les infrastructures sosies avant qu'elles ne collectent des identifiants ou n'empoisonnent la confiance de vos clients dans la recherche et le courriel.
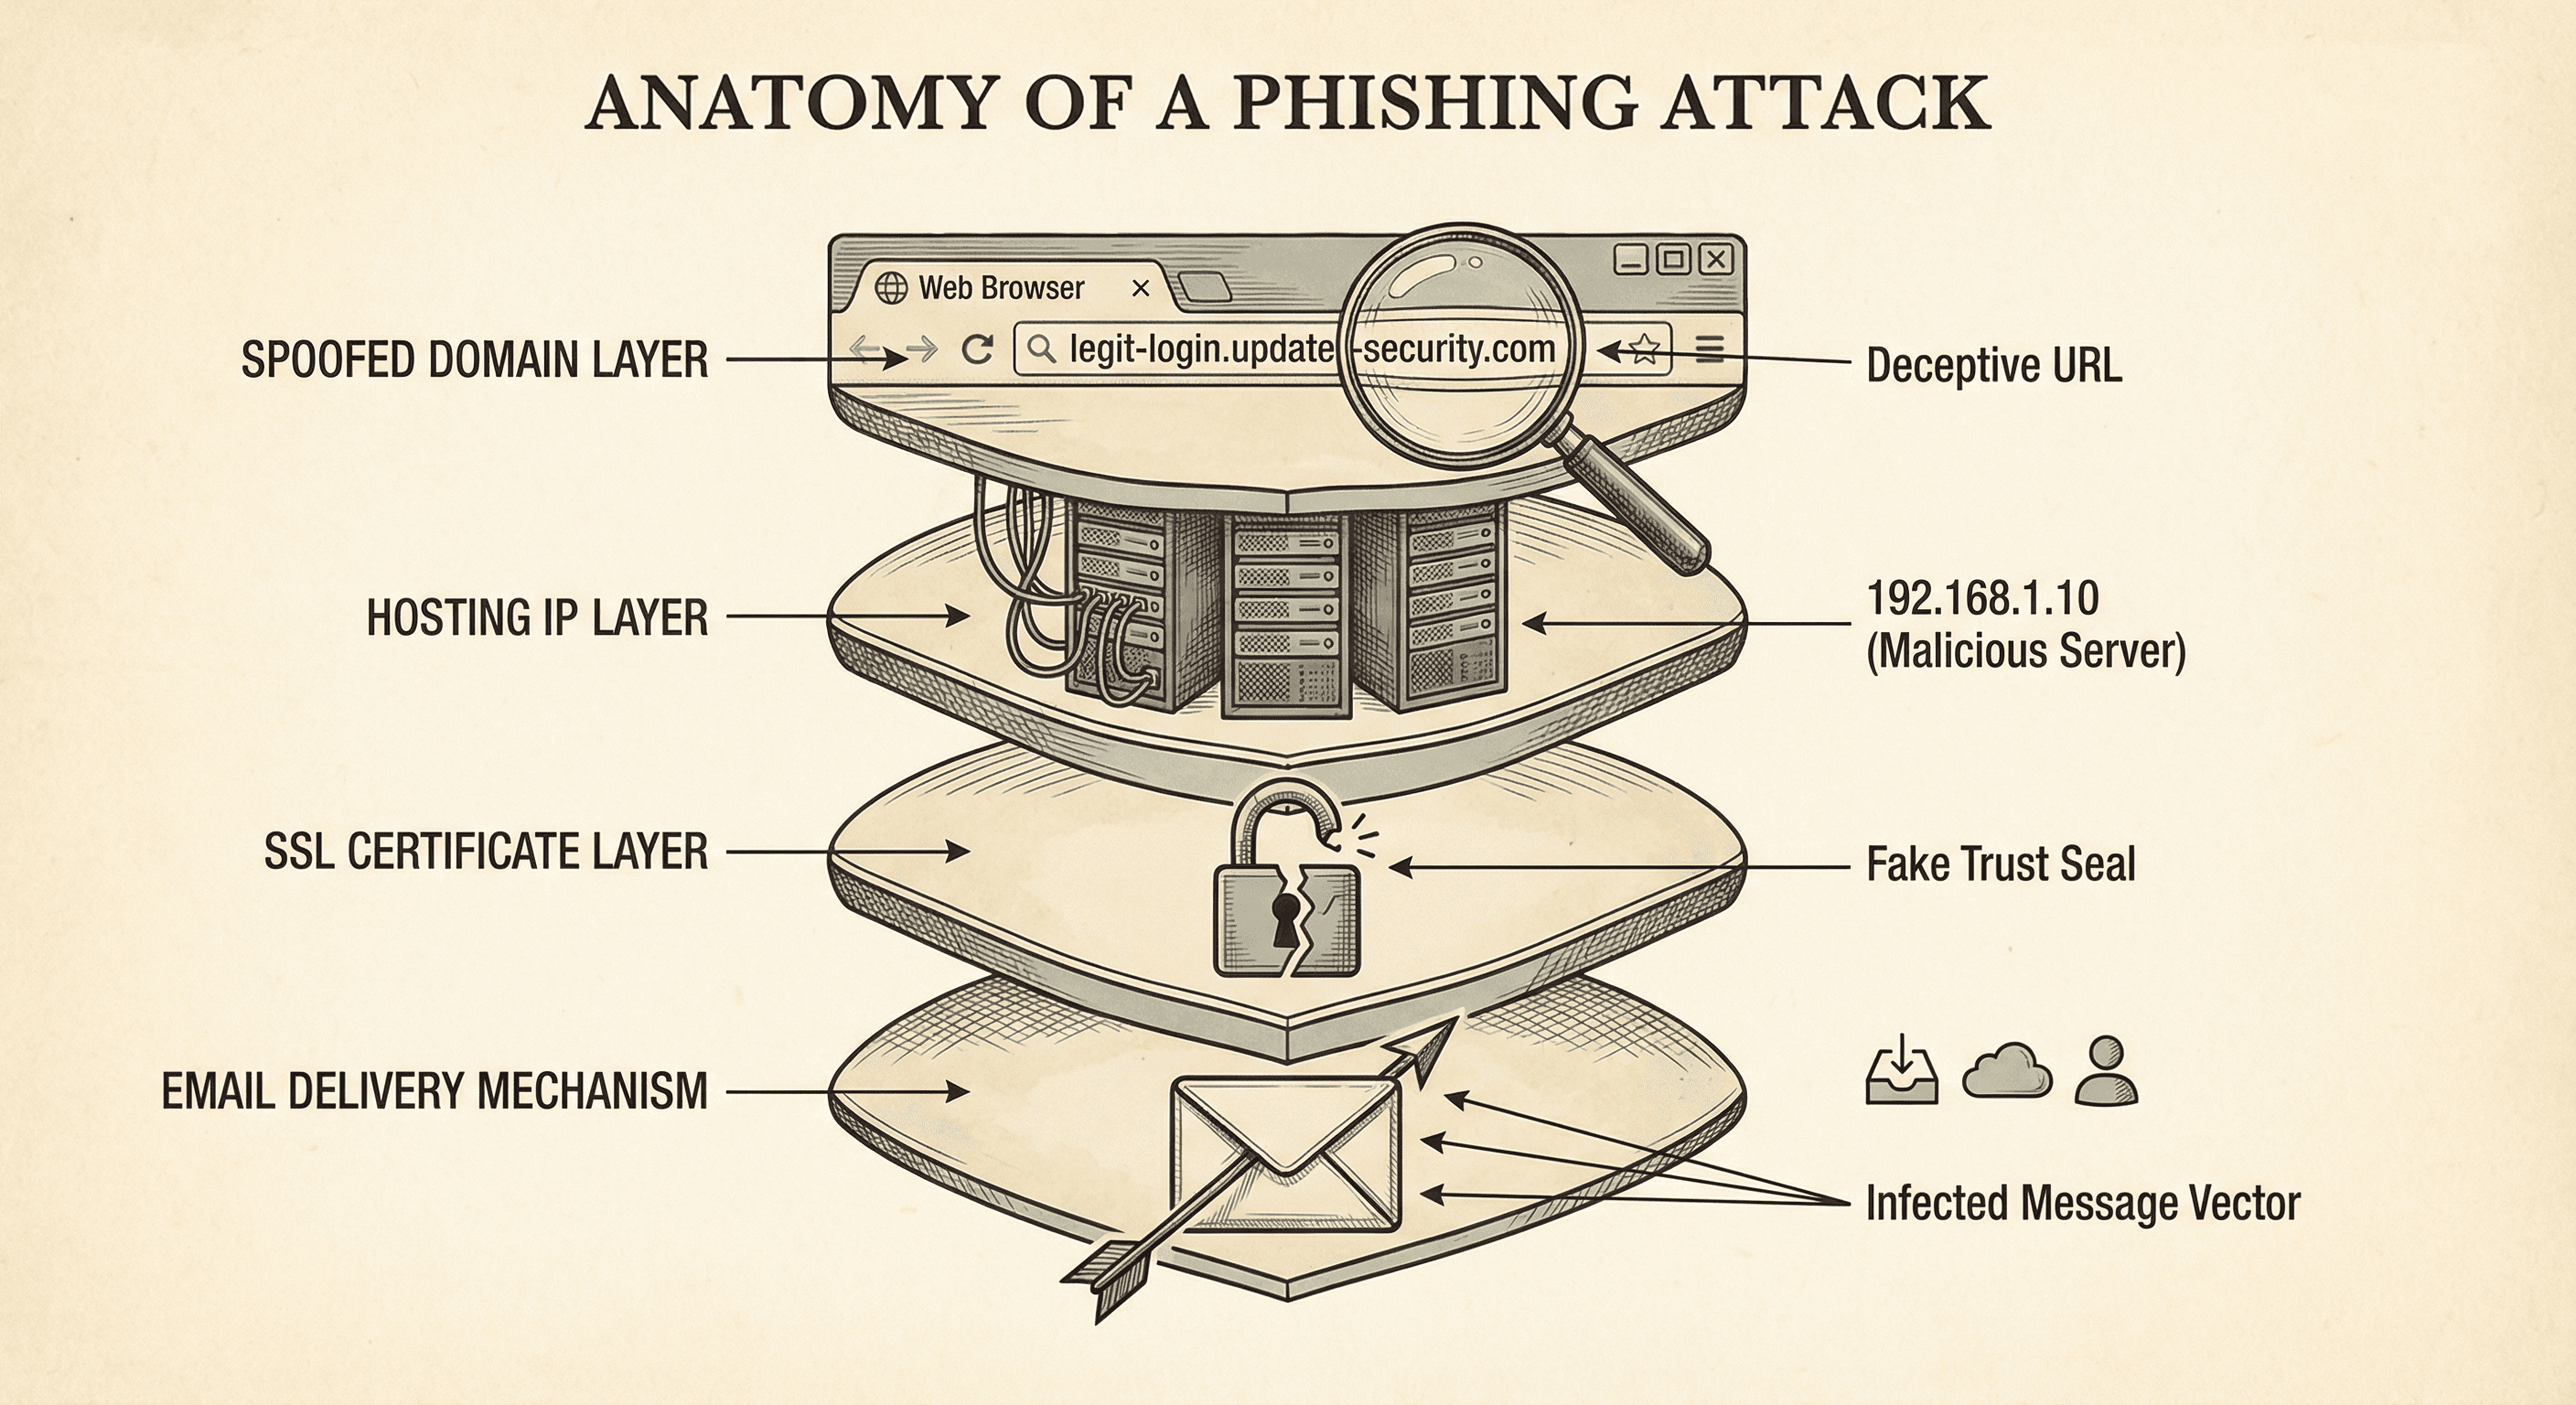 Anatomie d'une infrastructure de phishing : comment les attaquants construisent leur piège
Décortiquez les couches d'une attaque de phishing moderne. Des domaines usurpés aux certificats SSL, comprenez l'infrastructure utilisée par les attaquants et comment la détecter.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines