Analyse des redirections
Suivez jusqu’à 10 redirections et exposez la chaîne complète pour démasquer les menaces dissimulées.
Déroulement de la vérification · illustration
Analysez une URL avant que vos utilisateurs ne cliquent. Vérifiez le domaine et l’IP de destination, suivez les chaînes de redirection, détectez les signaux de phishing ou de malware et obtenez un verdict de risque exploitable par votre SOC, votre passerelle ou votre backend.
curl -d "email=you@example.com" https://ismalicious.com/api/keys/instant50 requêtes gratuites/mois · clé API instantanée · sans formulaire
Illustration datée du 2026-09-01. Les indicateurs, fournisseurs, scores et observations sont fictifs. Ce ne sont pas les résultats actuels de ces adresses.
https://login.example.com/account
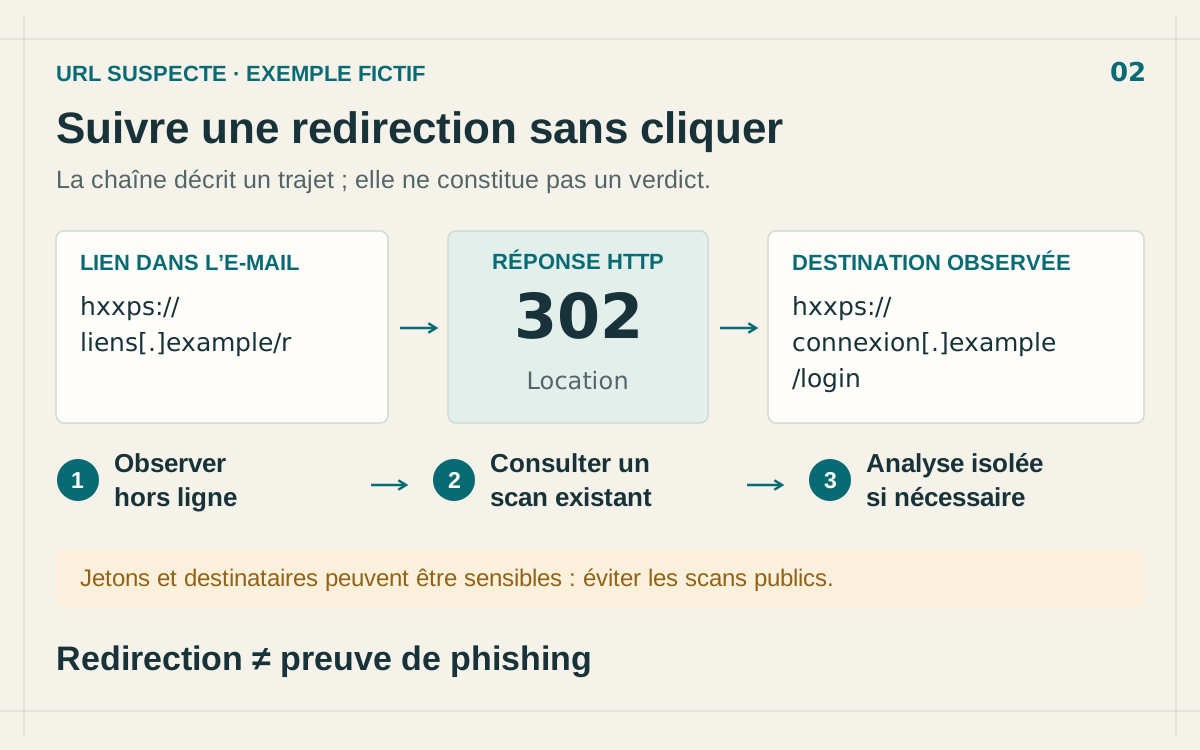
Exemple de redirection
Réponse 1 · HTTP 302
https://login.example.com/account
Réponse 2 · HTTP 200
https://login.example.com/confirm
Une redirection et une réponse HTTP réussie ne prouvent pas qu’une destination est sûre. Comparez l’adresse finale aux observations des sources.
Sources signalant
3sur 4 sources
Confiance
80 %
Le score et la confiance sont des valeurs illustratives. La confiance décrit les éléments soutenant l’évaluation ; ce n’est ni un pourcentage de sources ni une probabilité de compromission.
Catégories fictives
Observations de sources fictives
| Source | Observation |
|---|---|
| Source fictive A | Signalé |
| Source fictive B | Signalé |
| Source fictive C | Signalé |
| Source fictive D | Non répertorié |
« Non répertorié » signifie que cette source ne contient aucun signalement dans l’exemple. Ce n’est pas un verdict de sécurité.
Interprétation
Comparez les observations des sources, leurs dates et le contexte technique avant d’agir. Cet exemple n’attribue l’activité à aucun groupe malveillant.
Les rapports réels dépendent de l’indicateur, des sources disponibles et du niveau d’accès. Les données manquantes sont signalées. Ces panneaux expliquent la lecture des données et ne représentent pas le schéma d’une réponse API.
1M+
URL indexées
10
Profondeur de redirection
< 2 s
Durée d’analyse
99 %
Détection du phishing
Croisez les signaux, puis examinez le contexte.
Suivez jusqu’à 10 redirections et exposez la chaîne complète pour démasquer les menaces dissimulées.
Détection par apprentissage automatique des pages de phishing, y compris les sites tout neufs absents des listes de blocage.
Détectez les téléchargements furtifs, les kits d’exploitation et le JavaScript malveillant des pages de destination.
Vérifiez la validité du certificat, son émetteur et repérez les schémas de certificat suspects.
Obtenez des captures des pages analysées pour une vérification visuelle.
Confrontez l’URL à Google Safe Browsing, PhishTank et d’autres sources de référence.
Vérifiez les URL des courriels avant que les utilisateurs ne cliquent, pour prévenir le phishing.
Analysez les URL partagées dans Slack, Teams ou d’autres plateformes de discussion.
Assurez-vous que les pages d’atterrissage des annonceurs sont sûres avant diffusion.
Alimentez vos extensions de navigation sécurisée avec des vérifications d’URL en temps réel.
Les URL sont le principal vecteur d’attaque pour diffuser pages de phishing, téléchargements malveillants et kits d’exploitation. Un seul clic malheureux peut compromettre des identifiants, installer un rançongiciel ou donner à un attaquant un accès durable au réseau de l’entreprise. L’analyse d’URL ajoute une couche de sécurité déterminante : elle examine les liens avant toute interaction, en ne se limitant pas à l’URL visible mais en suivant les chaînes de redirection, en inspectant les pages d’atterrissage et en détectant les menaces qui échappent aux listes de blocage classiques.
Notre scanner procède par étapes : nous analysons d’abord la structure de l’URL à la recherche de motifs suspects et d’astuces d’encodage. Nous confrontons ensuite le domaine et l’IP aux bases de réputation. Nous suivons jusqu’à 10 redirections en enregistrant chaque saut pour révéler les destinations masquées. Pour les analyses avancées, nous effectuons le rendu de la page dans un navigateur en bac à sable, capturons une image, étudions le comportement du JavaScript et recherchons les formulaires de collecte d’identifiants ou les téléchargements malveillants. L’ensemble est disponible en moins de 2 secondes.
Les attaquants détournent les URL de multiples façons : les URL de phishing imitent des pages de connexion légitimes pour dérober des identifiants, les URL malveillantes déclenchent des téléchargements furtifs, les chaînes de redirection rebondissent entre plusieurs domaines pour échapper à la détection, les raccourcisseurs masquent la destination réelle, les URL typosquattées exploitent les fautes de frappe et les attaques de point d’eau compromettent des sites de confiance pour viser une organisation précise. Notre scanner détecte ces schémas par signatures, apprentissage automatique et analyse comportementale.
Déployez l’analyse d’URL à plusieurs niveaux pour une défense en profondeur : analysez les URL des courriels avant distribution, vérifiez les liens dans les messageries et outils collaboratifs, intégrez des extensions de navigateur pour une surveillance continue, ajoutez l’analyse à votre proxy web et validez les URL soumises par vos clients pour éviter que votre plateforme ne serve de relais. Notre API couvre tous ces cas avec un renseignement homogène et des seuils de risque configurables selon le contexte.
Une page pour chaque URL malveillante assez documentée pour un rapport : type de menace, fiche URLhaus, fichiers distribués et hôte.
Consultez les scores de risque des domaines
Listes anti-phishing
Analysez plusieurs indicateurs
Fermez la page, puis occupez-vous de ce que vous avez saisi, téléchargé ou autorisé après le clic.
Lisez l’adresse, vérifiez le domaine et l’entreprise derrière, et payez par un moyen contestable.
Rejoignez des milliers d'équipes de sécurité qui utilisent isMalicious pour protéger leur infrastructure.
Aucune carte bancaire requise · Clé API gratuite